Security RX Cloud は、 cloudセキュリティの検出結果の検出、管理、修復プロセスを合理化する統合セキュリティおよびポスチャ管理ソリューションを提供します。 このガイドでは、 AWS Security Hub との統合をセットアップする手順を説明します。
概要
Security RX Cloudは、既存のWebhookベースの連携とは異なり、 AWS Security Hubとのポーリング連携を採用しています。 このポーリング方法により、より包括的なデータ収集が可能になり、 New Relicの自動検出機能との統合が向上します。
前提条件
Security RX Cloud をセットアップする前に、次のものを用意してください。
- Security RXへのアクセス権と適切なユーザー権限を持つNew Relicアカウント
- AWS Security Hub CSPMが有効になっているAWSアカウント。(AWS Security Hubがすでに有効になっている場合、デフォルトでAWS Security Hub CSPMが有効になります)。
- データのレポート先となるアカウントのNew Relicライセンスキー
AWSアカウントを接続する
新しいユーザーであるか、すでにNew RelicとのAWSインテグレーションを行っているかに応じて 2 つのセットアップ パスがあります。
新規ユーザー向け
AWS アカウントを New Relic に初めて接続する場合:
統合セットアップに移動します
New Relicプラットフォームから、Integrations & Agents [インテグレーション & エージェント]に移動し、検索フィルターをAWS Security Hub integration [AWS Security Hub インテグレーション]に設定します。
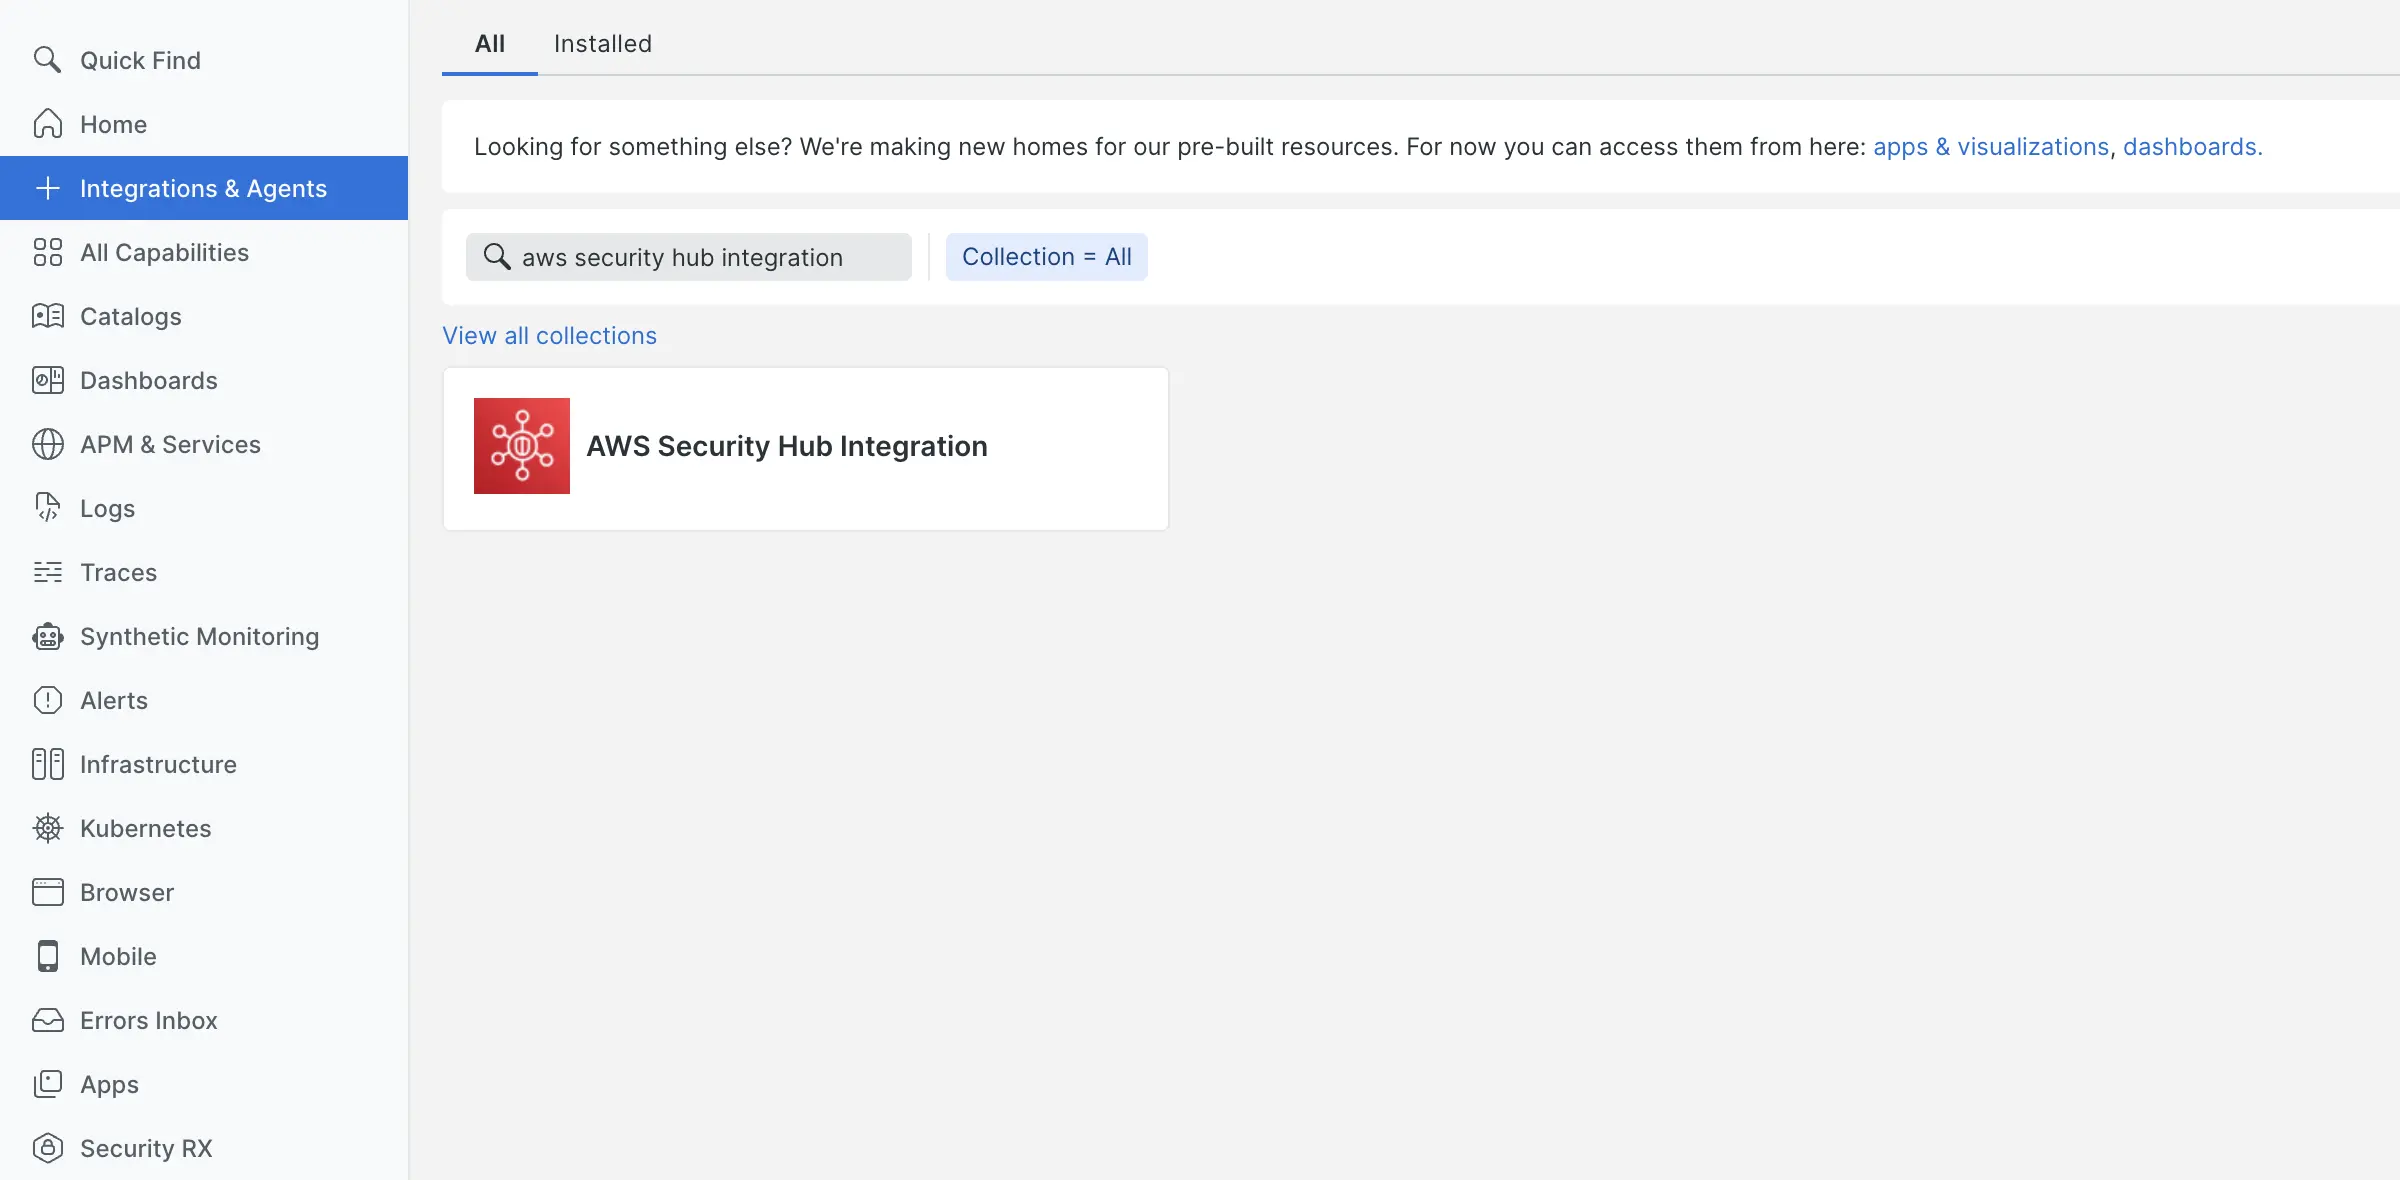
Begin installation [インストレーションの開始]をクリックし、ガイドの指示に従います。
APIポーリング統合の詳細なガイダンスについては、 AWSのドキュメントを参照してください。
Security Hub設定を選択します
セットアッププロセス中に、インテグレーションオプションからSecurity Hub configurations [Security Hub 設定]を選択して、cloudセキュリティ監視を有効にします。
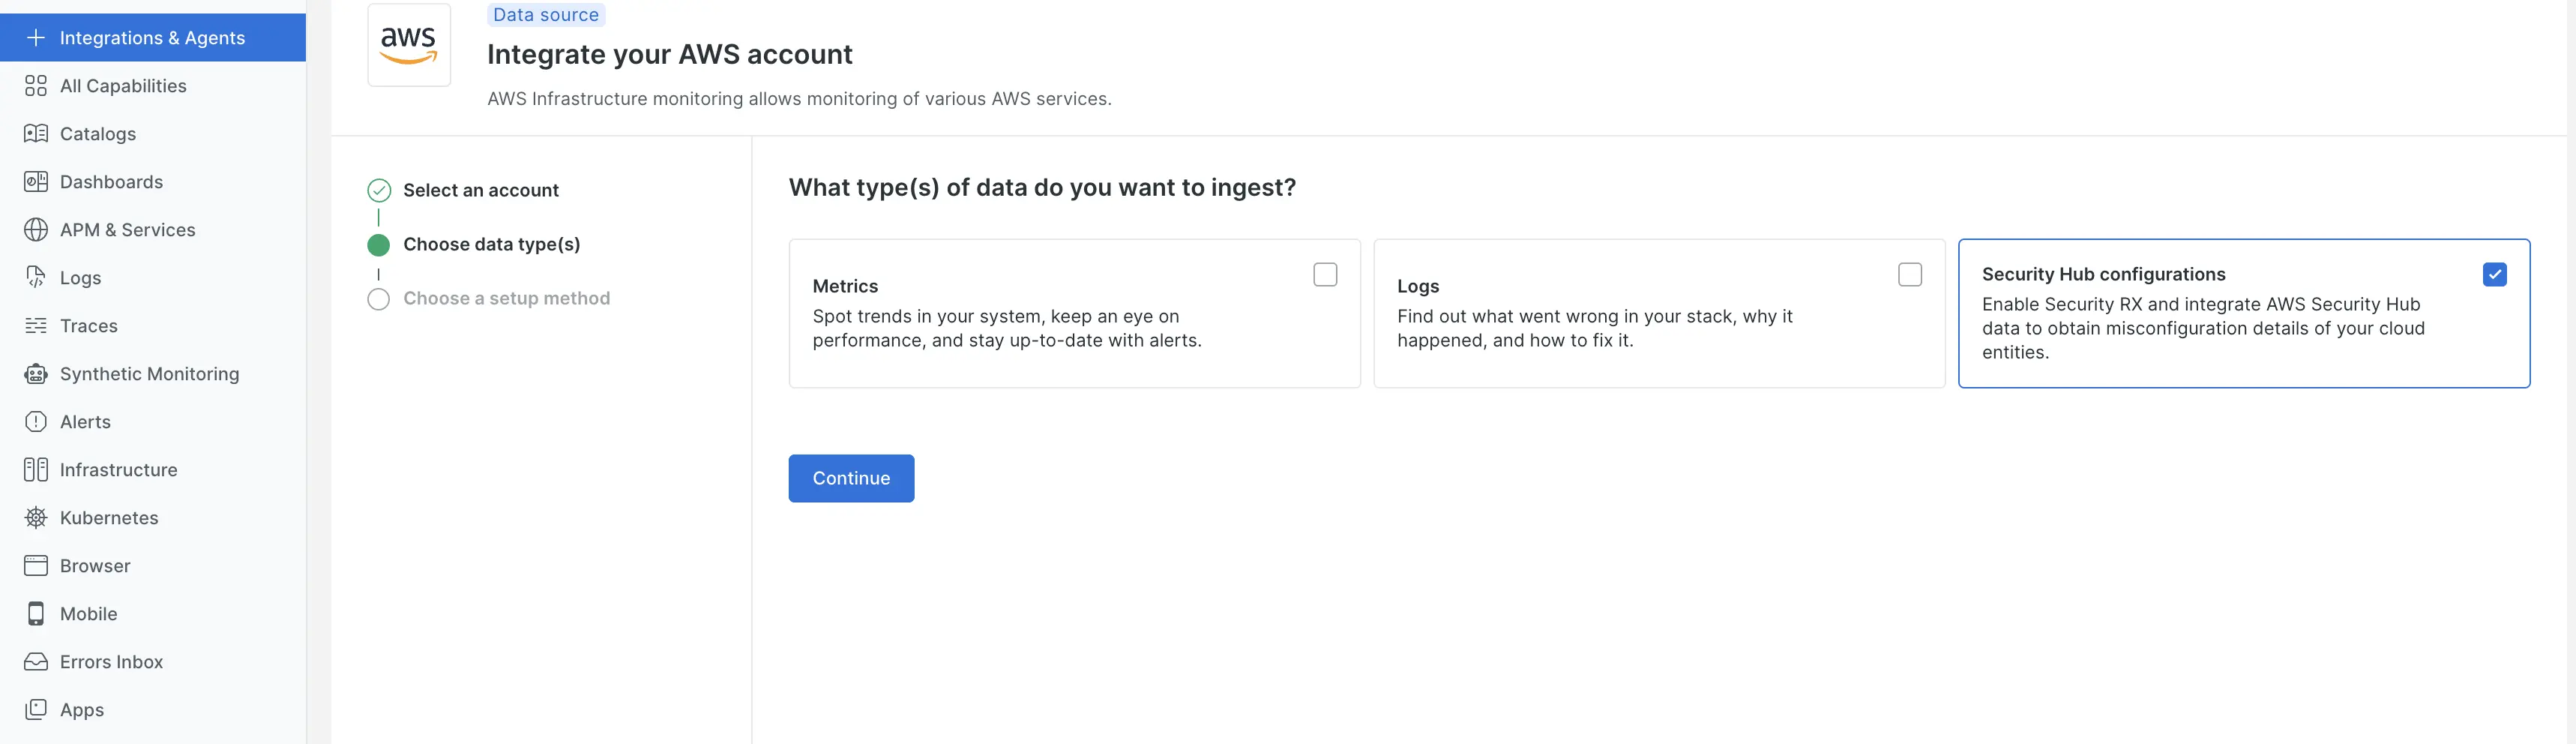
希望するセットアップ方法を選択してください:
- CloudFormation (ほとんどのユーザーに推奨)
- 手動統合(カスタム設定用)
- Terraform (コードワークフローとしてのインフラストラクチャ用)
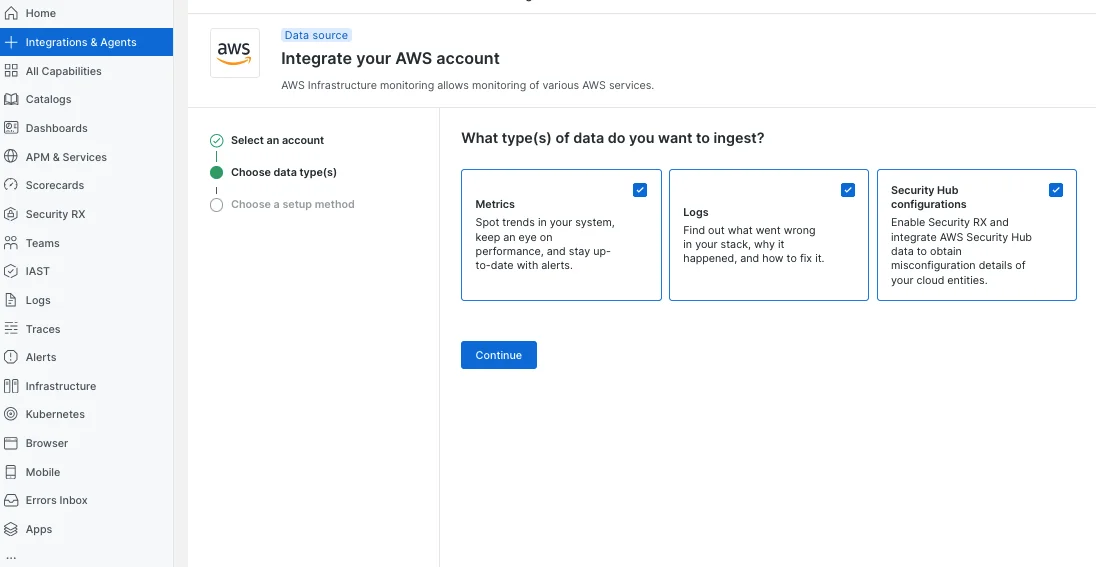
AWSインテグレーションのセットアッププロセス中に、利用可能なオプションからセットアップ方法を選択します。
自動検出を有効にする(オプション)
プロンプトが表示されたら、自動検出を有効にしてcloudリソースを自動的に識別します
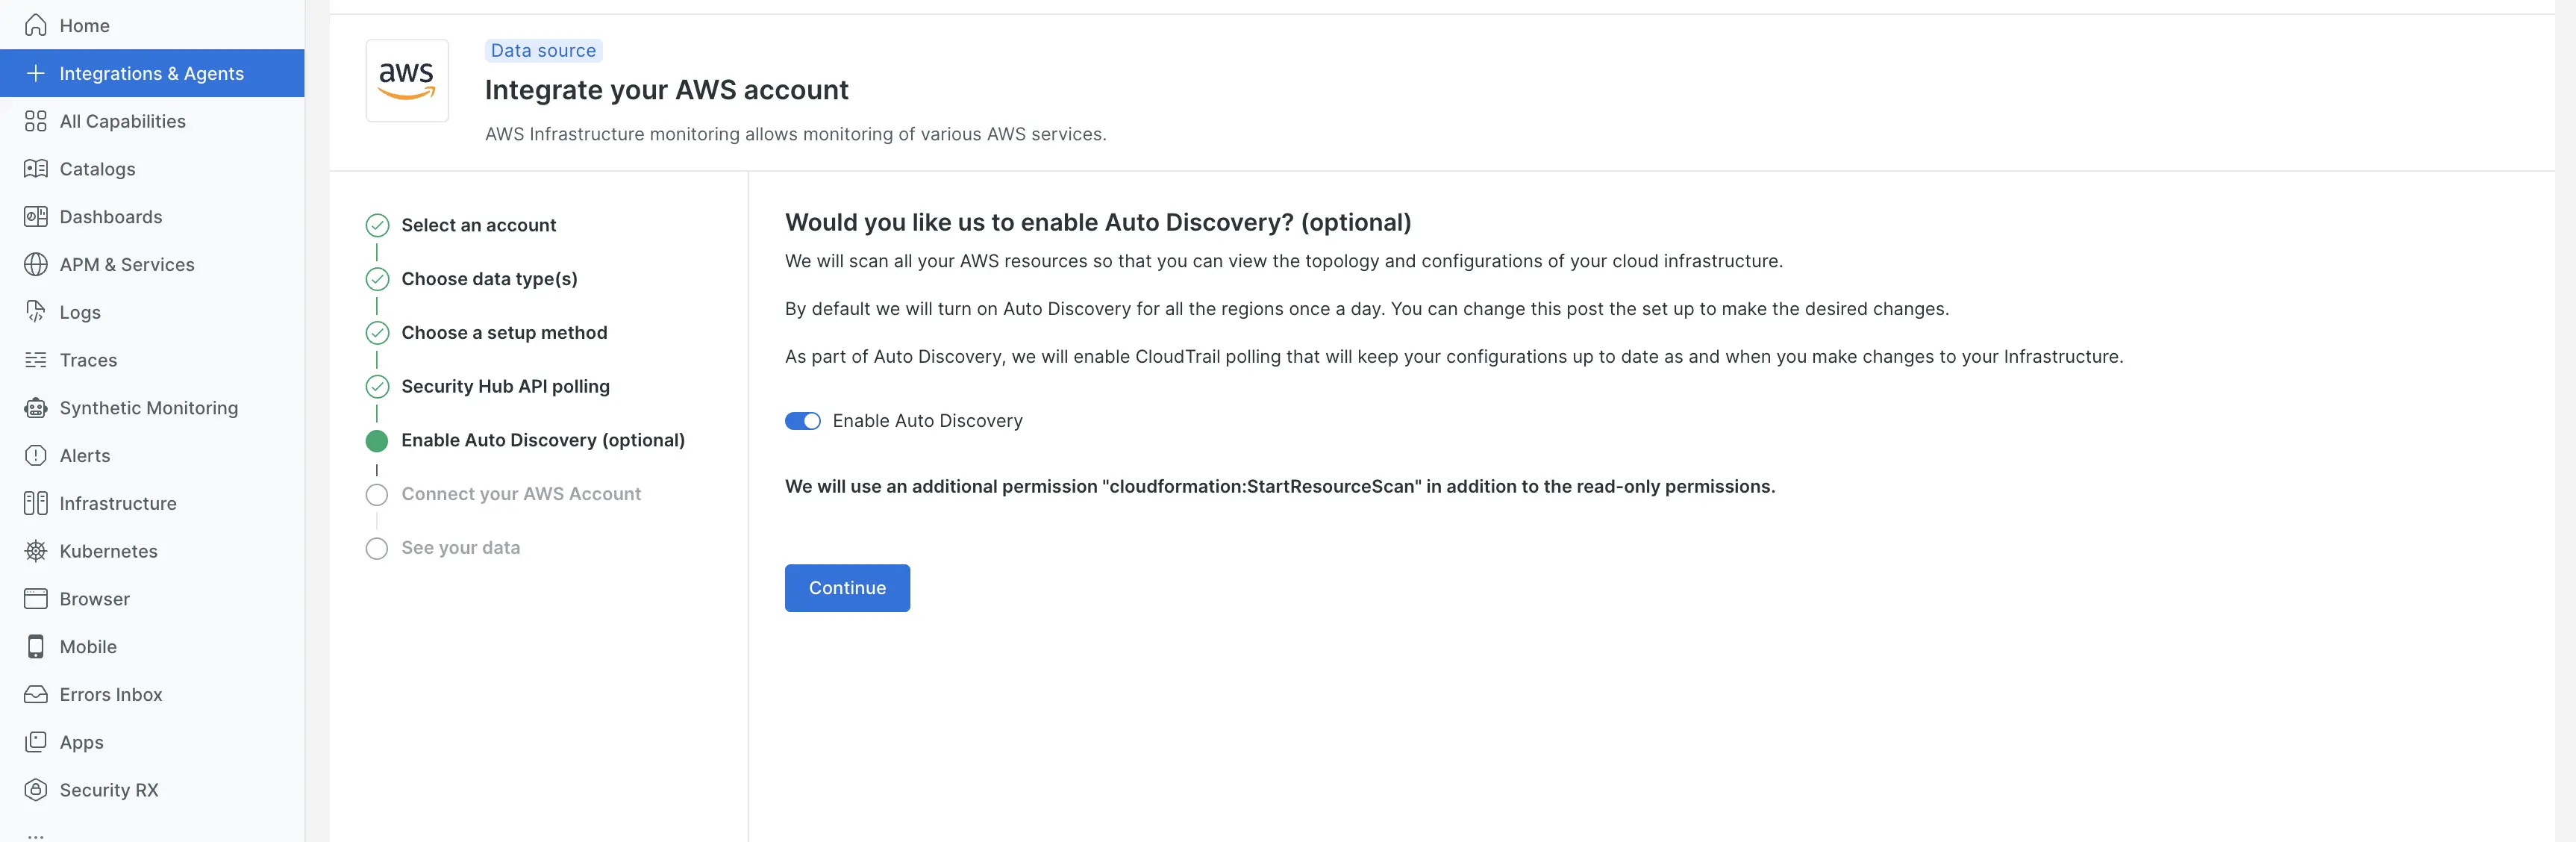
Continue [続行]をクリックします。
セットアップを完了する
- 残りのガイド付きセットアップ手順に従います
- CloudFormation を使用している場合は、 AWSアカウントで提供されたテンプレートをリリースします。
- Security RX > Cloud overview(または任意のcloudページ)に移動し、受信データを確認してインテグレーションが機能していることを検証します(通常、データが入力されるまでに約15分かかります)。
既存のAWSインテグレーションユーザーの場合
AWSアカウントがすでにNew Relicに接続されている場合、Security Hubを有効にする方法は2つあります。移動先:
- Integrations & Agents [インテグレーション & エージェント]。移動後、Security Hub設定を選択してインテグレーションを完了します。
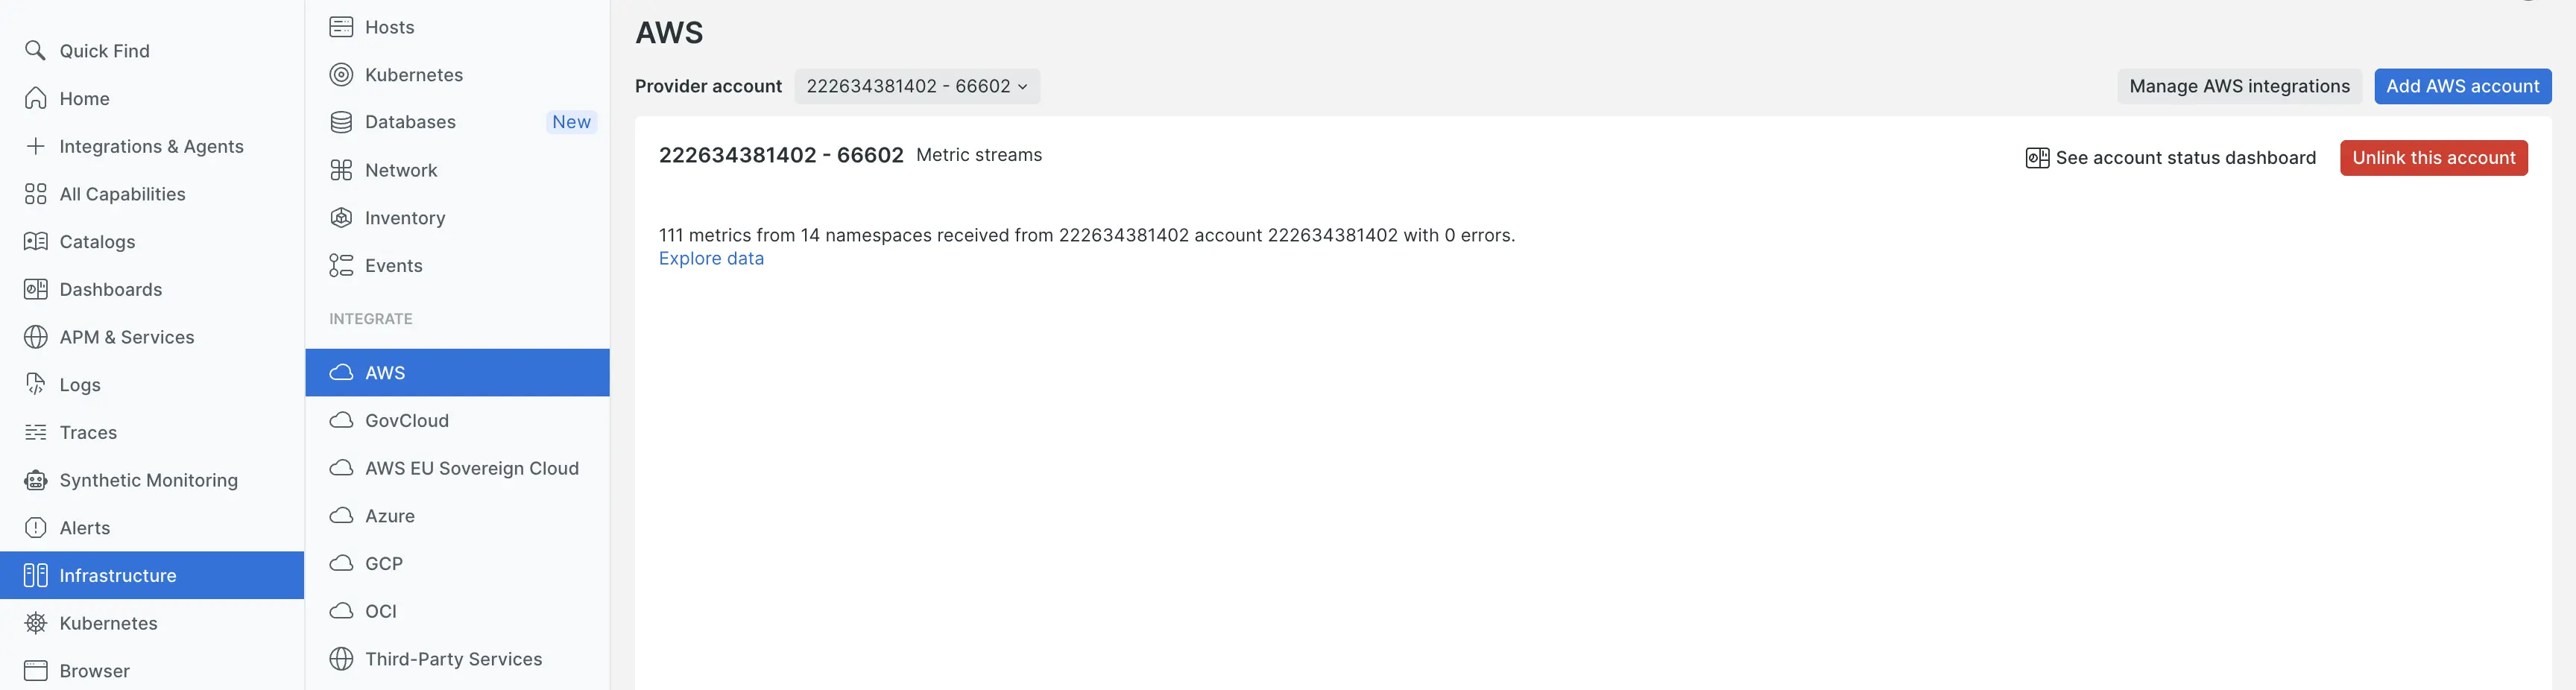
- Infrastructure > AWS > Manage AWS integrations [AWSインテグレーションの管理]
統合管理へのアクセス
Infrastructure > AWSに移動します
既存のAWSアカウントの統合を見つける
Manage AWS Integration [AWSインテグレーションの管理]をクリックします
Security Hub 統合のインストール
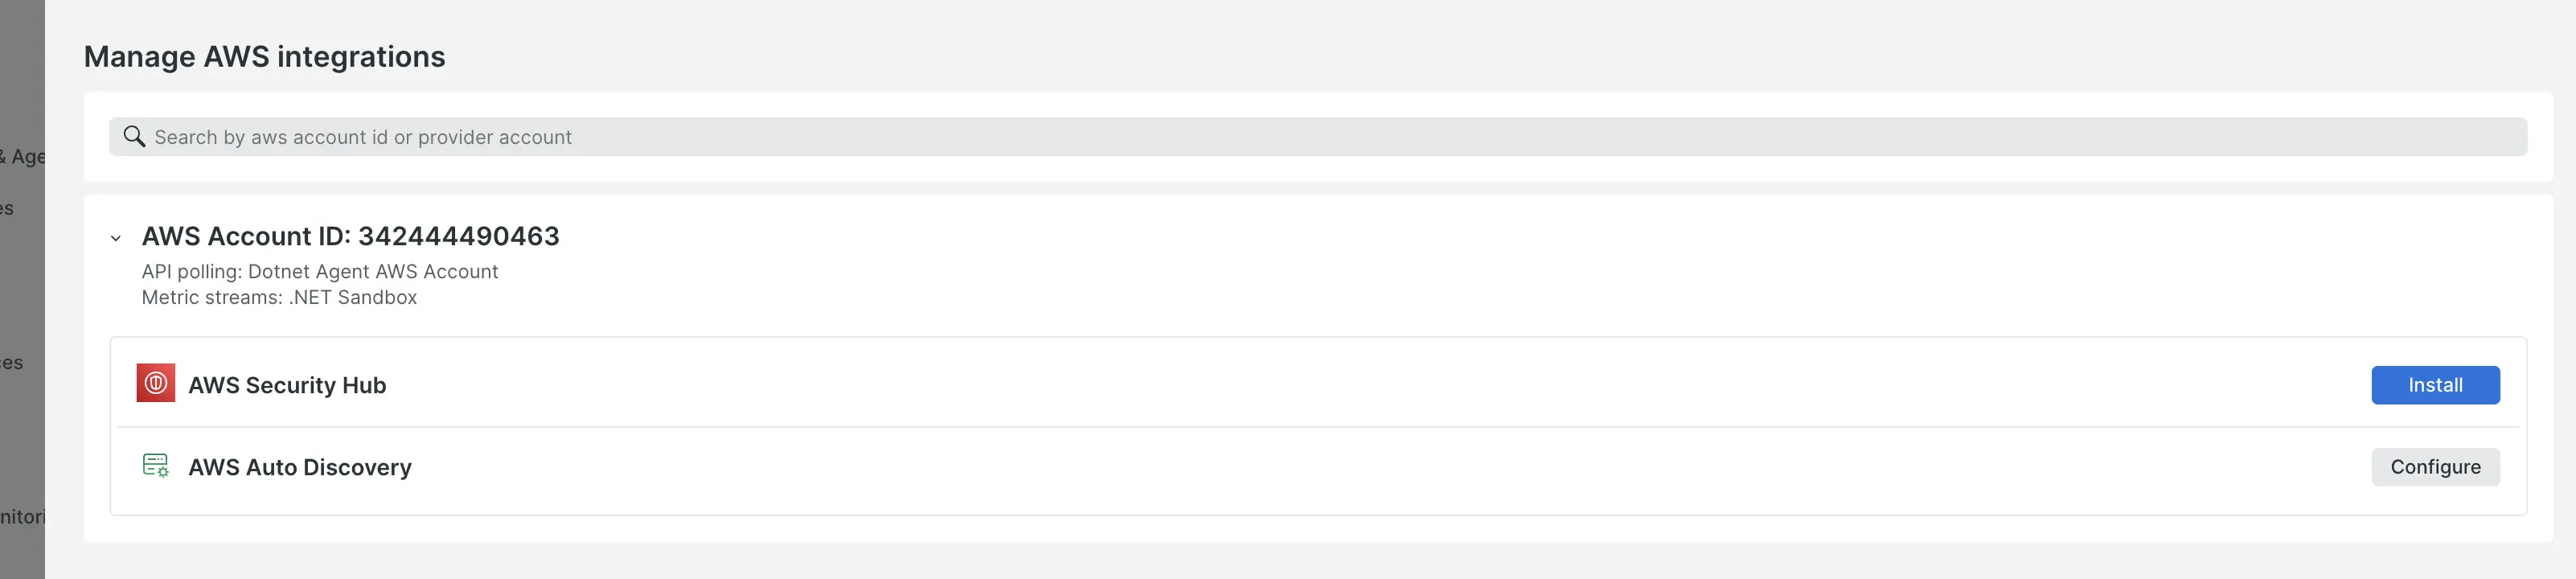
利用可能な統合リストでAWS Security Hubを探します
まだ設定されていない場合は、Install [インストール]ボタンが表示されます
Install [インストール]をクリックしてセットアッププロセスを開始します
セキュリティハブの設定を構成する
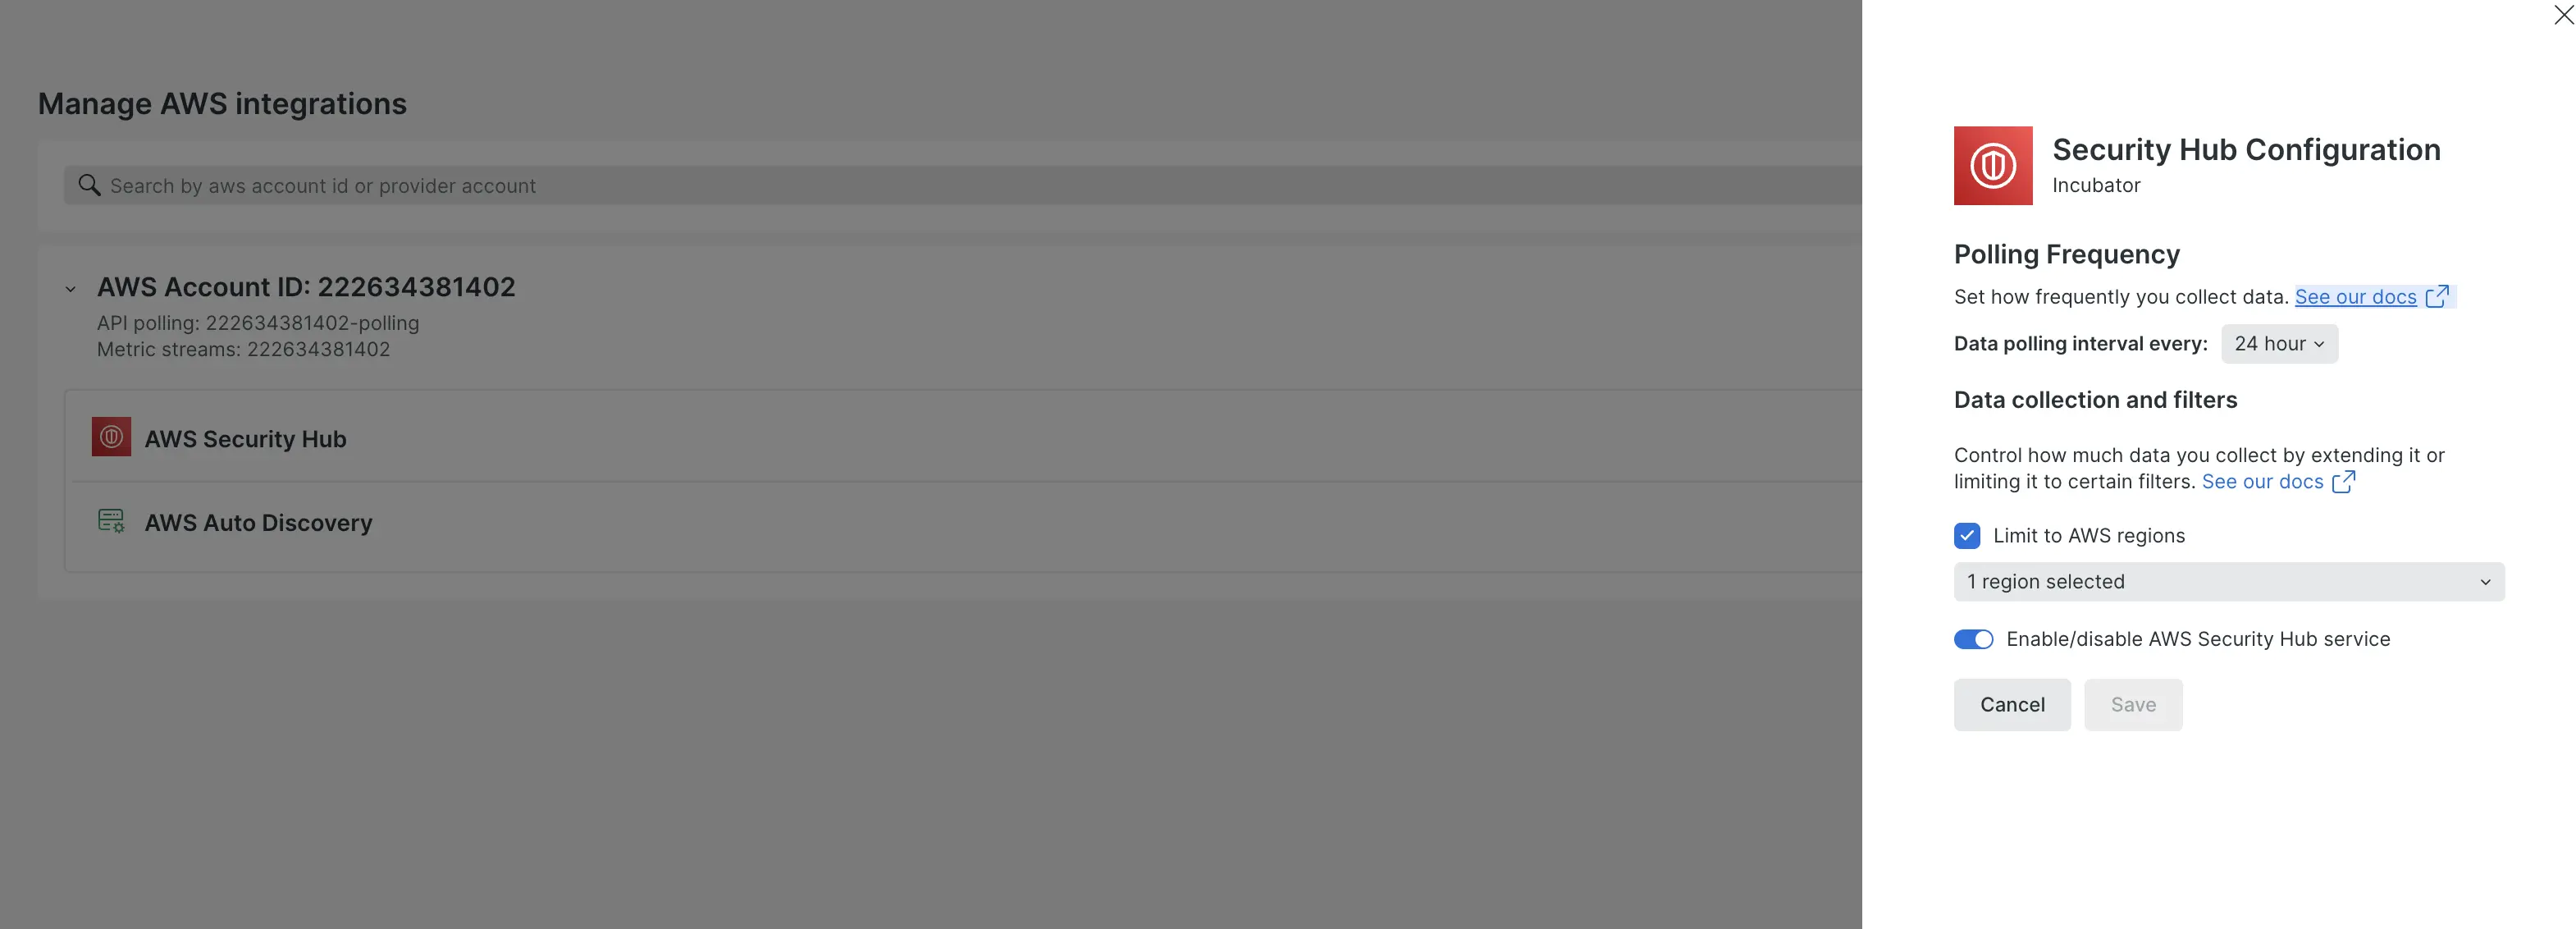
ポーリング頻度を選択します(6、12、または24時間)。デフォルトでは、ポーリング頻度は24時間です。
モニターするAWSリージョンを選択してください。デフォルトでは、すべてのリージョンをモニターします。
設定を保存する
オートディスカバリーのインストールおよび設定(オプションですが推奨)
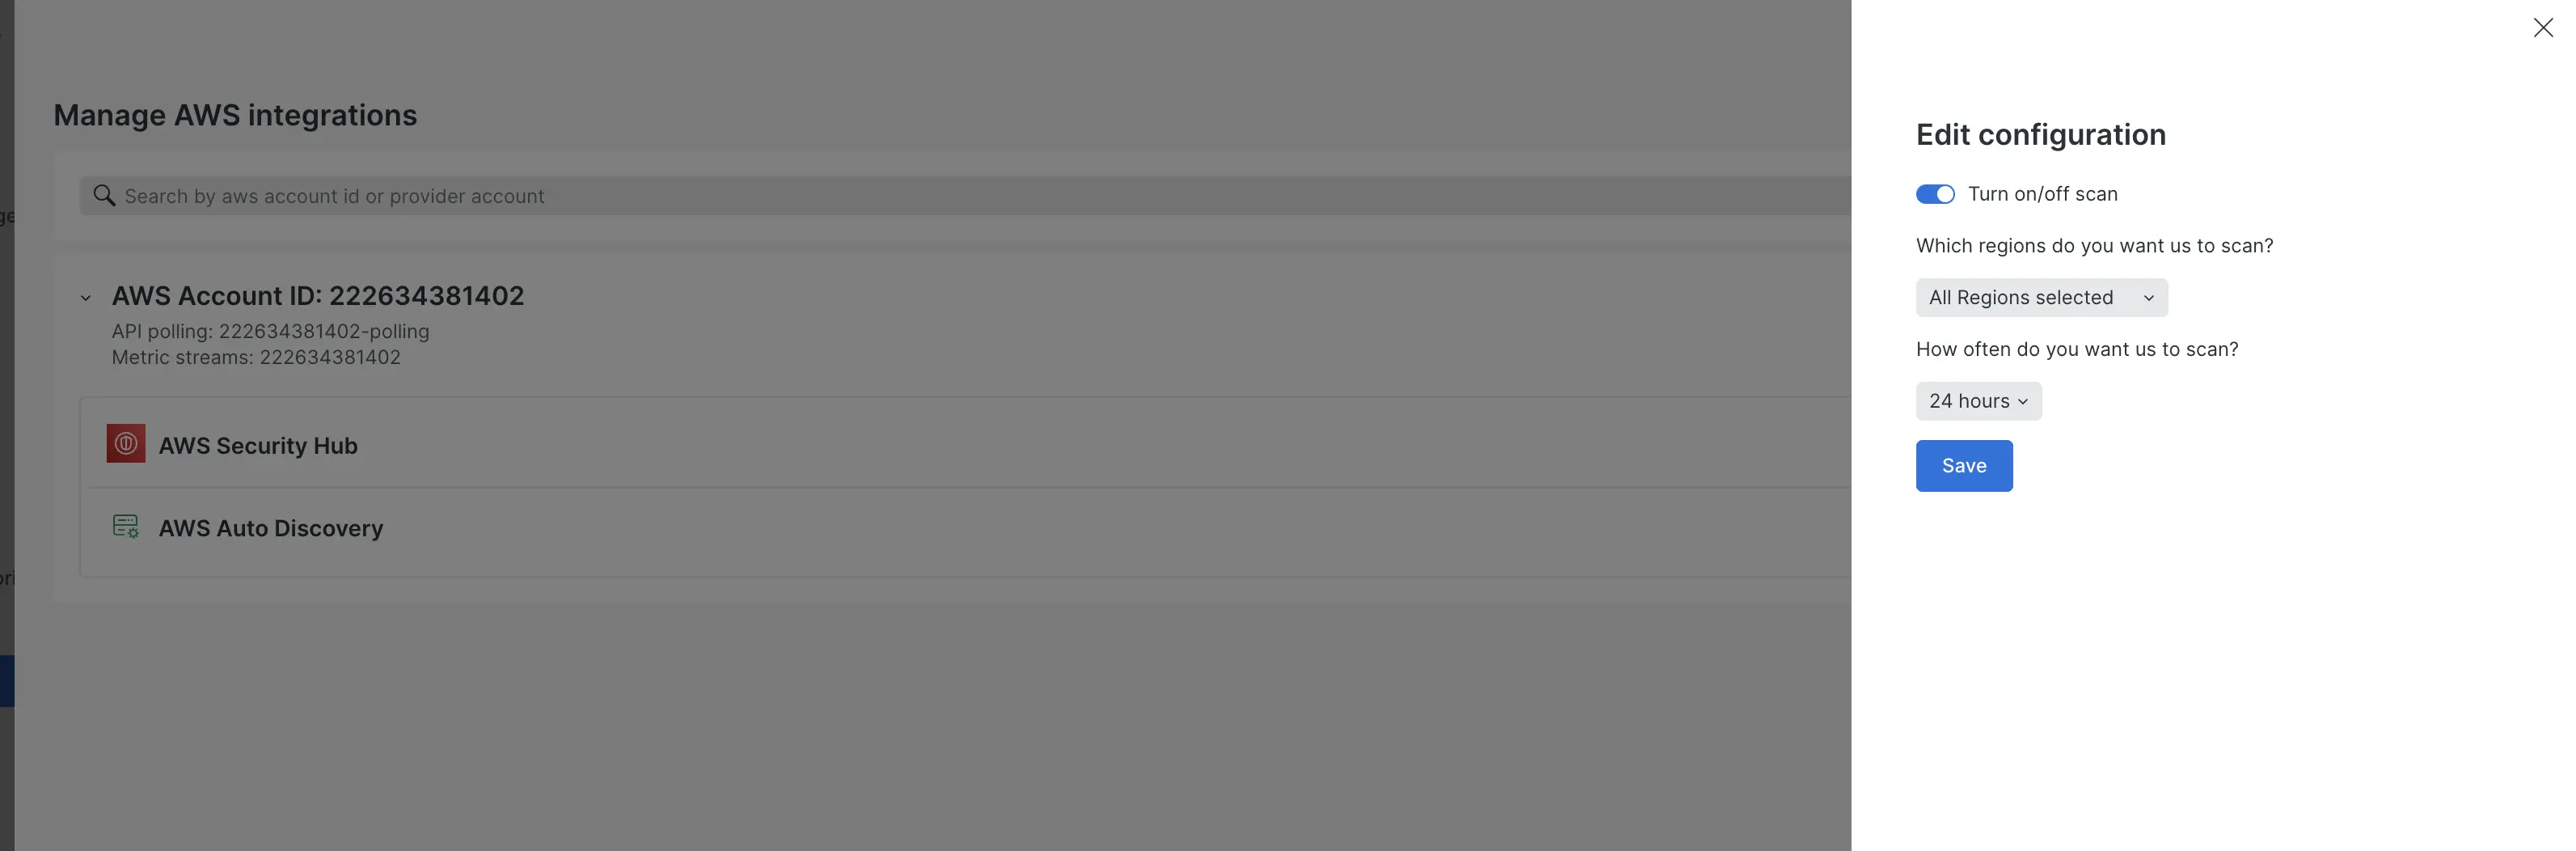
統合リストでAWS Auto-Discoveryを探します
まだ有効になっていない場合は、 Install [インストール]をクリックします。
リージョン設定とスキャン頻度を設定してください。デフォルトのスキャン頻度は24時間で、デフォルトのリージョン設定がすべて適用されます。
自動検出設定を保存する
Security RX Cloudでの自動検出の仕組み
Security RX Cloud は、Cloud 360 自動検出を通じて New Relic のコア プラットフォーム機能を活用するように構築されています。
Cloud 360 によるリソースの識別
AWS アカウントを接続し、Cloud 360 の自動検出を有効にすると、システムは次の処理を実行します。
- すべてのcloudリソース (EC2 インスタンス、S3 バケット、RDS データベース、 Lambda関数など) を自動的に識別します。
- 彼らをモニターエンティティとしてNew Relicに導入します
- これらのリソースのライブ設定データを取得します
- cloud環境の進化に応じて新しいリソースを継続的に監視します
セキュリティ強化
Security RX Cloud は、次の方法でこれらのエンティティを強化します。
- AWS Security Hub からのセキュリティ検出結果を活用して強化する
- 誤った設定に関するコンテキスト情報を提供する
- 現在のリソース設定と提案された修復手順を表示する
この統合により、リソースの何が問題なのか、提案された修正によってどのように修正されるのかを正確に確認することが簡単になります。
CSPM ベンダーとの統合
AWS セキュリティハブのオプション
Security RX Cloud は AWS Security Hub と統合されており、複数のセキュリティ ツールからの検出結果を集約できます。
- AWS ネイティブサービス: GuardDuty、Inspector、Config など
- サードパーティの CSPM ツール: Security Hub に検出結果を公開するツール
- カスタムセキュリティ検出: Security Hub と統合された独自のセキュリティツール
黄金の道を理解する
Security RX Cloud で最適な結果を得るには:
- AWS Security Hubをセキュリティ調査の中心として有効にする
- 好みの CSPM ツールを設定して、検出結果を Security Hub に公開します。
- Cloud 360 の自動検出を使用して、すべてのリソースが確実に監視され、コンテキスト化されているようにする
- セキュリティ要件に基づいて適切なポーリング頻度を設定します
New RelicでAWSクラウドインテグレーションの詳細をご覧ください。
一般的なセットアップ問題のトラブルシューティング
統合でデータが表示されない
セットアップ後にセキュリティの検出結果が表示されない場合:
- AWS Security Hub がモニターリージョンで有効になっていることを確認します
- IAM 権限に Security Hub の読み取りアクセスが含まれていることを確認します
- AWS Security Hubにセキュリティ検出結果が存在することを確認する
- 設定に応じて、次のポーリングサイクル(24時間)をお待ちください。
オートディスカバリーがリソースを検出しない
リソースが検出されない場合:
- 正しいリージョンで自動検出が有効になっていることを確認します
- リソースがモニター領域に存在することを確認する
- IAMロールが、モニター対象のリージョン内のすべてのAWSリソースに対する読み取りアクセス権を付与していることを確認してください。
- 次の検出スキャンを待つ
詳細については、AWSエンティティのオートディスカバリーをご覧ください。
パフォーマンスに関する考慮事項
- セキュリティ対応要件に基づいてポーリング頻度を選択します
- New Relicデータ制限内にあることを確認するために使用状況を監視する
- 最も重要な環境に焦点を当てるために地域範囲を考慮する
次のステップ
統合セットアップが完了したら、次の手順を実行します。
クラウド構成ミスの優先順位付けガイドを確認して、調査結果のスコア付け方法を理解します。
誤った構成を修正するための修復ワークフローについて学ぶ
役割に応じてワークフローを選択します。