Security RX Cloud oferece uma solução unificada de gerenciamento de segurança e postura para agilizar o processo de descoberta, gerenciamento e correção de vulnerabilidades de segurança cloud. Este guia orienta você na configuração da integração com o AWS Security Hub.
Visão geral
O Security RX Cloud utiliza uma integração de polling com o AWS Security Hub, que é diferente da integração existente baseada em webhook. Esse método de coleta de dados permite uma coleta mais abrangente e uma melhor integração com os recursos de descoberta automática do New Relic.
Pré-requisitos
Antes de configurar o Security RX Cloud, certifique-se de ter:
- A New Relic account with Security RX access and appropriate user permissions
- An AWS account with AWS Security Hub CSPM enabled. (If at all AWS Security Hub is already enabled, then it by default enables AWS Security Hub CSPM).
- Uma chave de licença do New Relic para a conta à qual você deseja enviar relatórios de dados.
Conecte sua conta da AWS
Existem dois caminhos de configuração, dependendo se você é um novo usuário ou se já possui uma integração da AWS com o New Relic.
Para novos usuários
Se você estiver conectando sua conta da AWS ao New Relic pela primeira vez:
Acesse a configuração de integração.
From the New Relic platform, navigate to Integrations & Agents, set the search filter to AWS Security Hub integration.
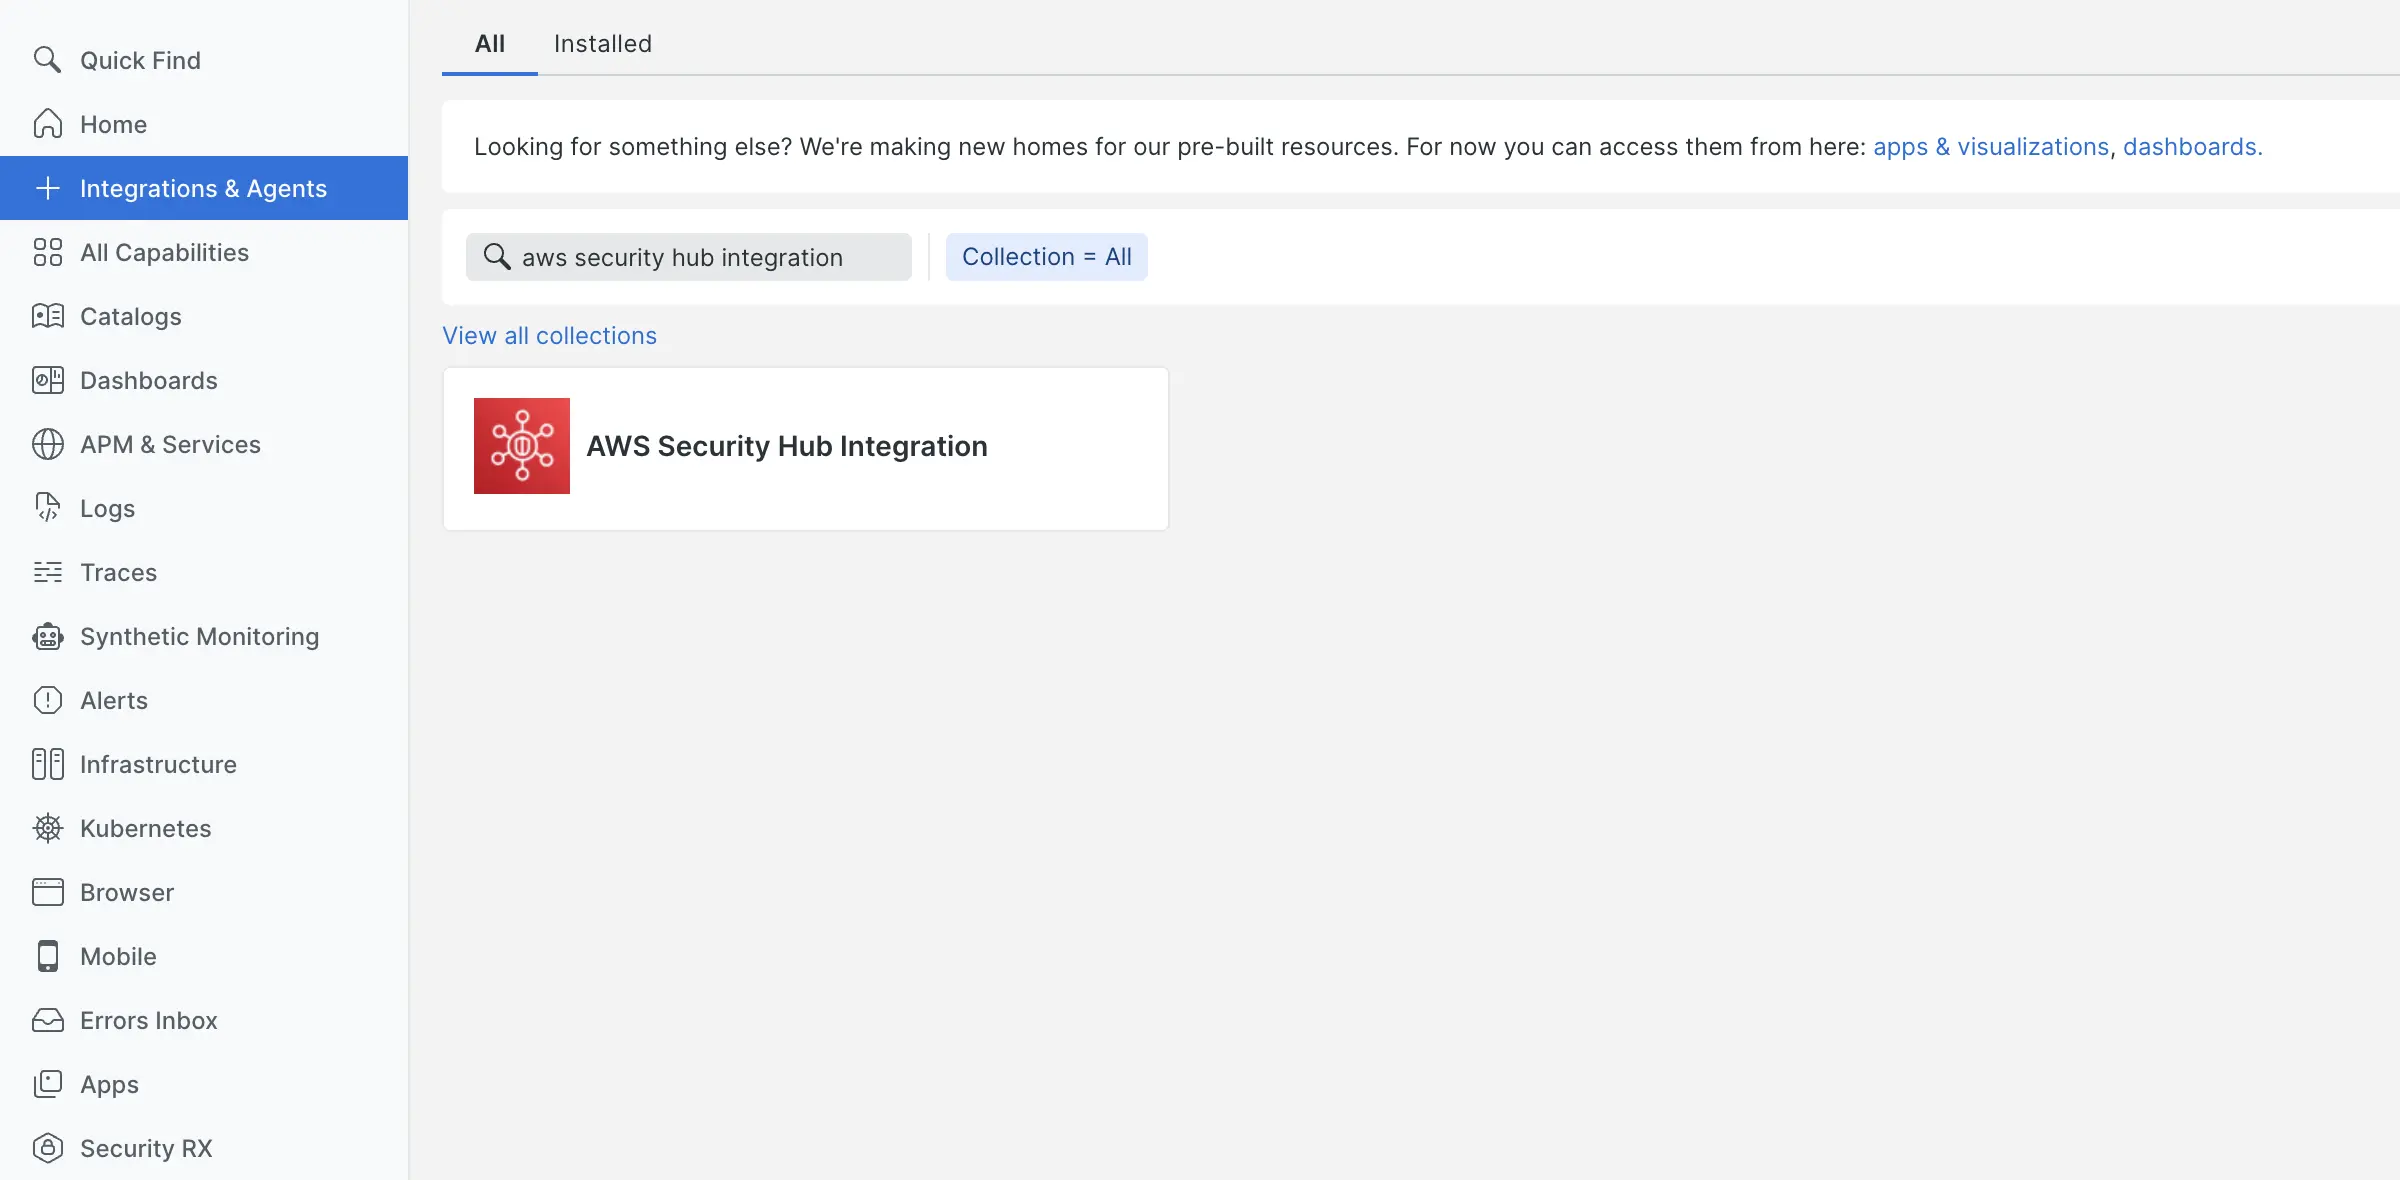
Click Begin installation and follow the guided instructions
Para obter orientações detalhadas sobre a integração de consulta de API, consulte nossa documentação de integração com a AWS.
Choose Security Hub configuration
During the setup process, select Security Hub configurations from the integration options to enable cloud security monitoring.
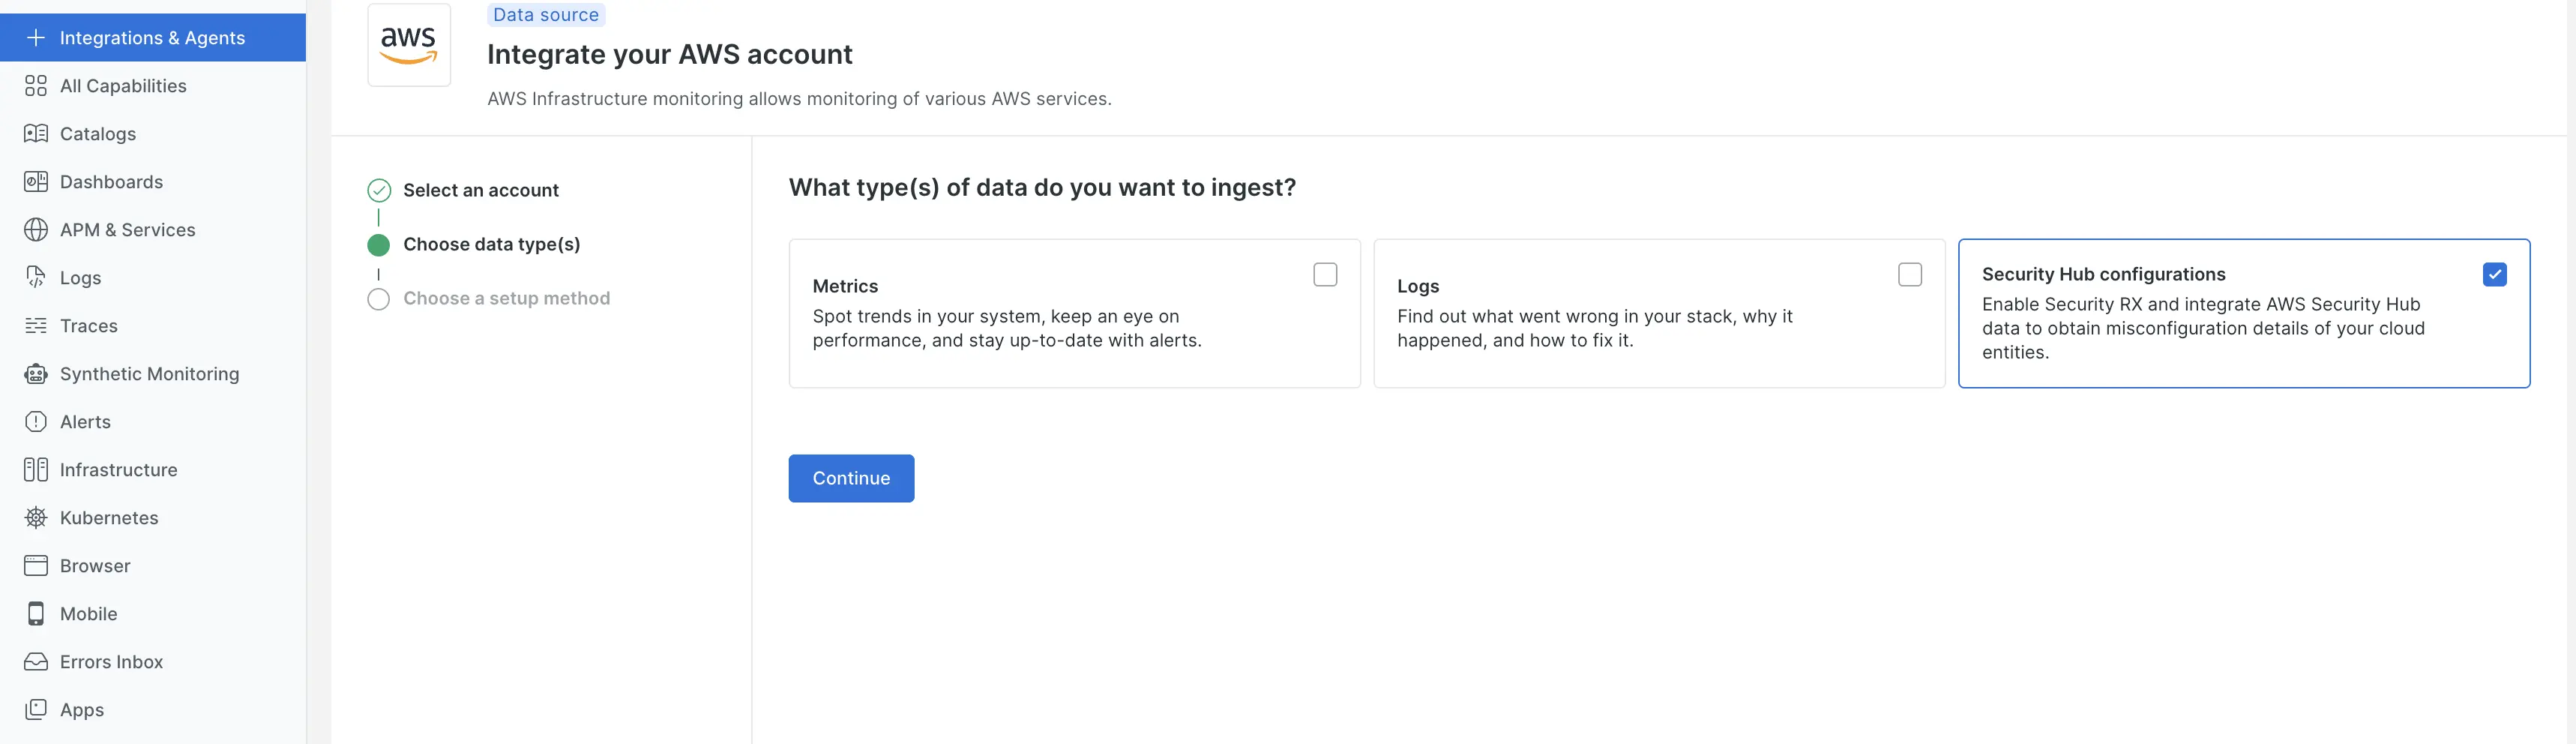
Escolha o seu método de configuração preferido:
- CloudFormation (recomendado para a maioria dos usuários)
- Integração manual (para configuração personalizada)
- Terraform (para infraestrutura como fluxo de código de trabalho)
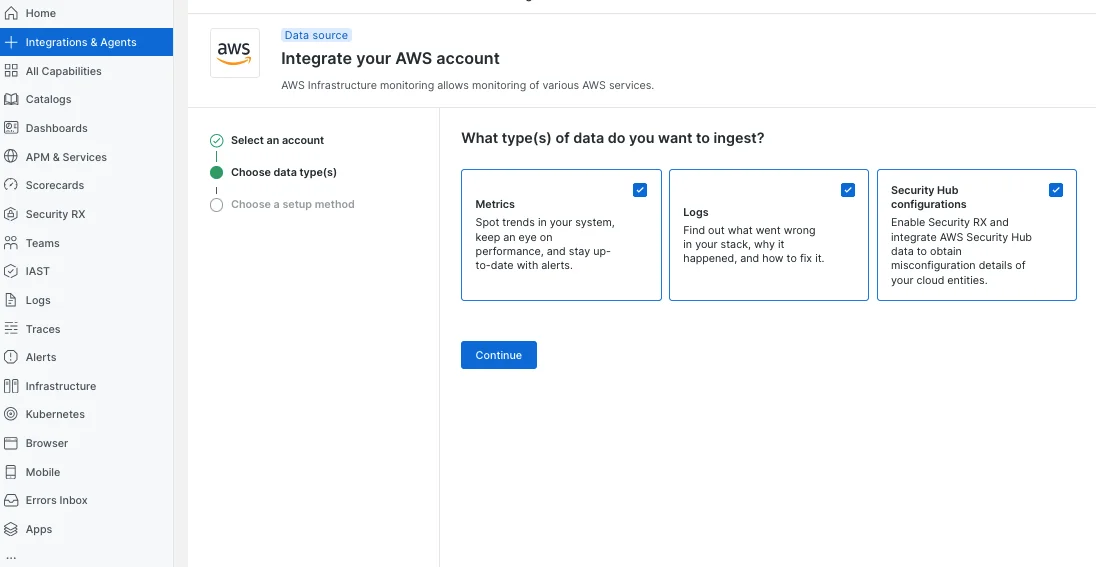
Select the setup method from the available options during AWS integration setup process.
Enable auto-discovery(optional)
Quando solicitado, habilite a descoberta automática para identificar automaticamente os recursos cloud.
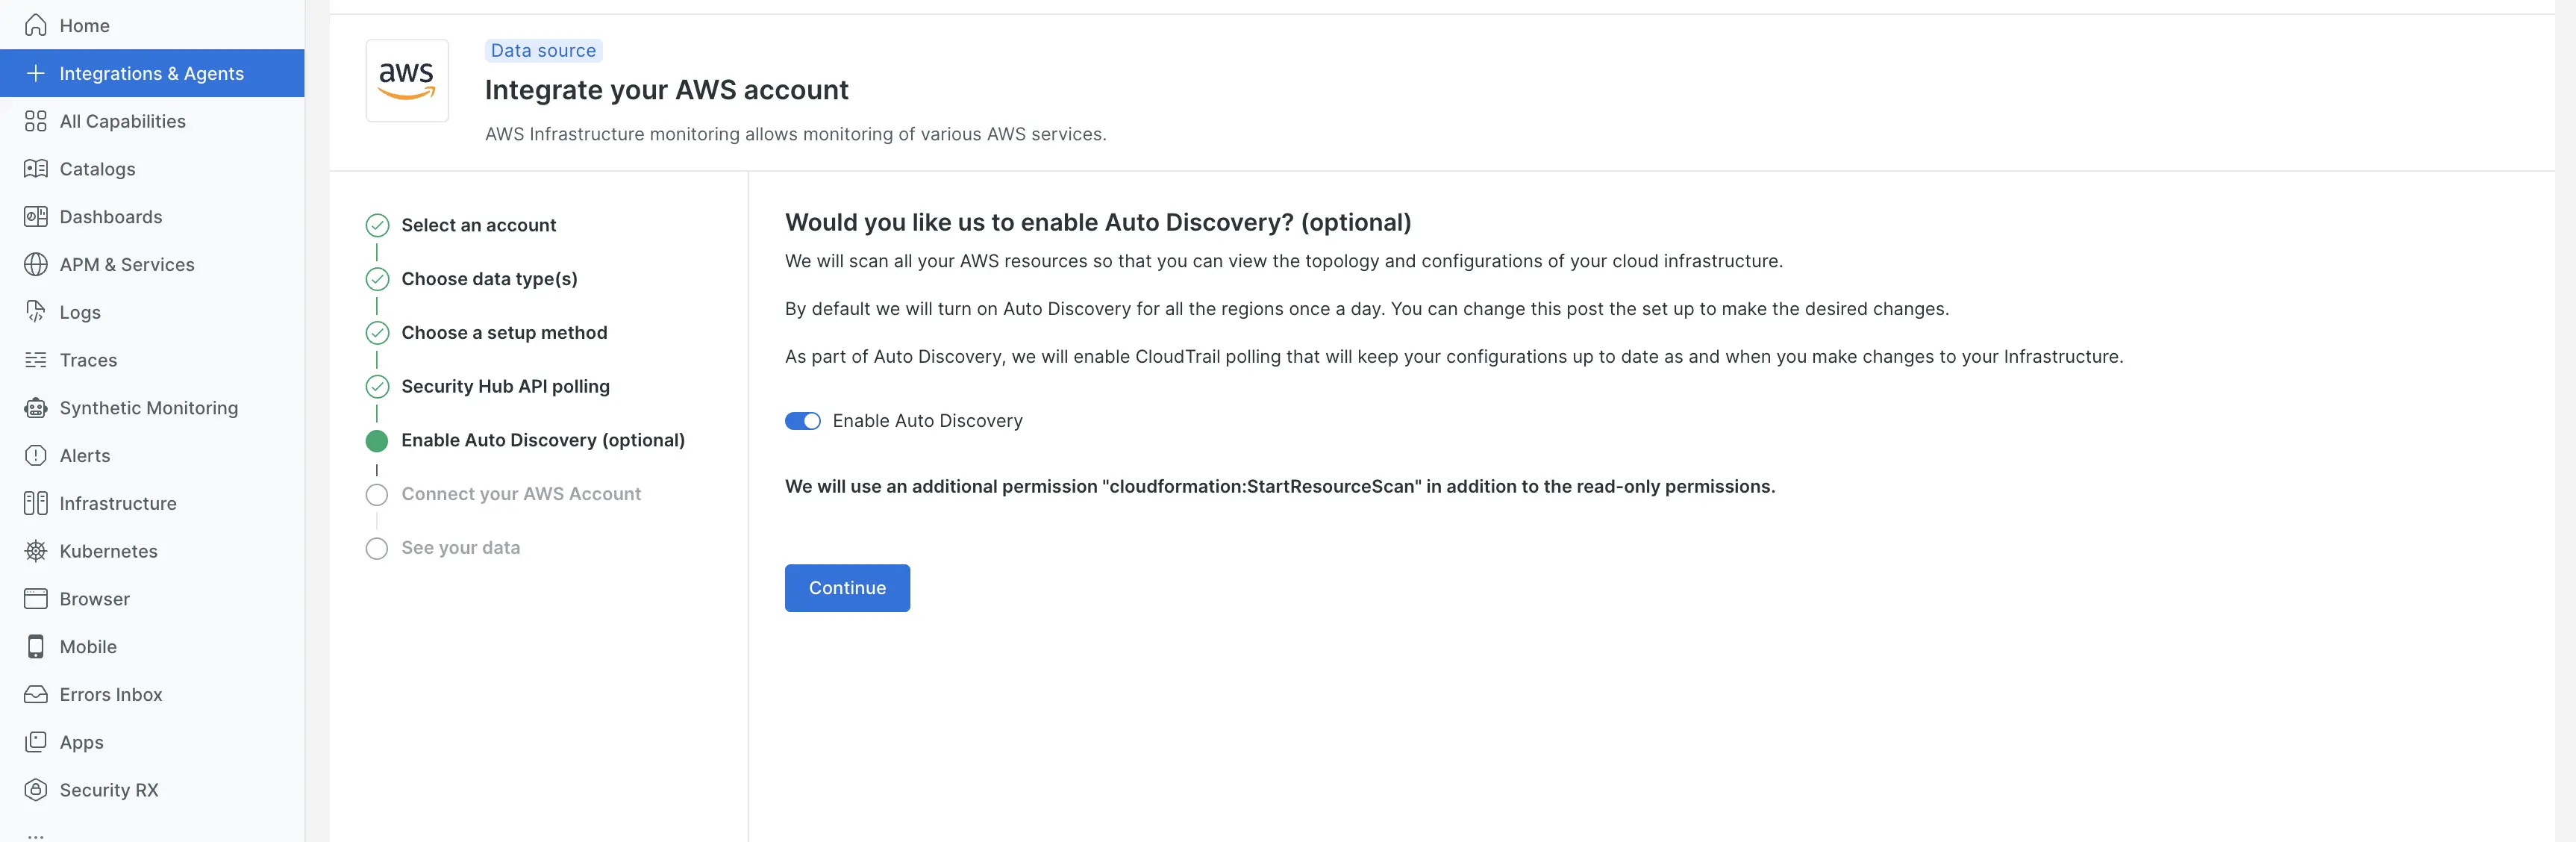
Click Continue
Conclua a configuração
- Siga os passos restantes da configuração guiada.
- Se estiver usando o CloudFormation, lance o modelo fornecido em sua conta AWS
- Navigate to Security RX > Cloud overview(or any cloud page), verify the integration is working by checking for incoming data (usually it takes around 15mins to populate the data).
Para integração de usuário existente AWS
If your AWS account is already connected to New Relic, you have two ways to enable Security Hub. Navigate to:
- Integrations & Agents. Once there, complete the integration by opting for Security Hub configurations.
- Infrastructure > AWS > Manage AWS integrations
Gerenciamento de integração de acesso
Navegue até Infrastructure > AWS
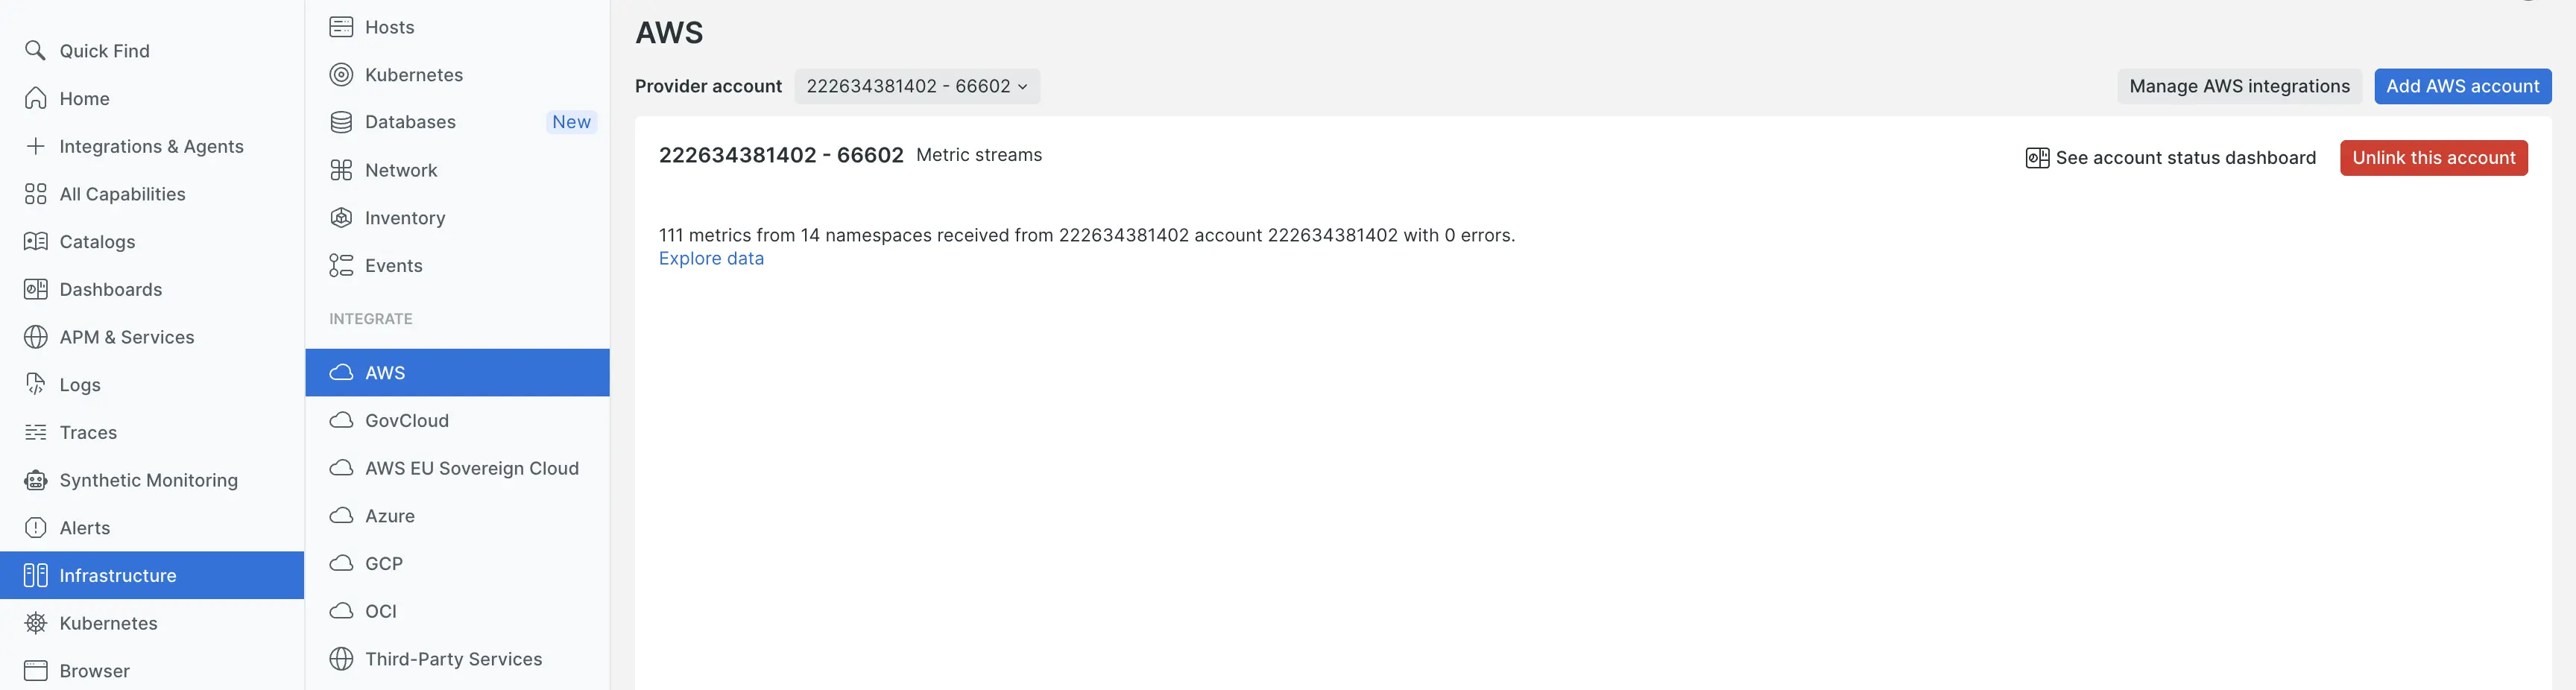
Encontre a integração da sua conta AWS existente.
Clique em Manage AWS Integration
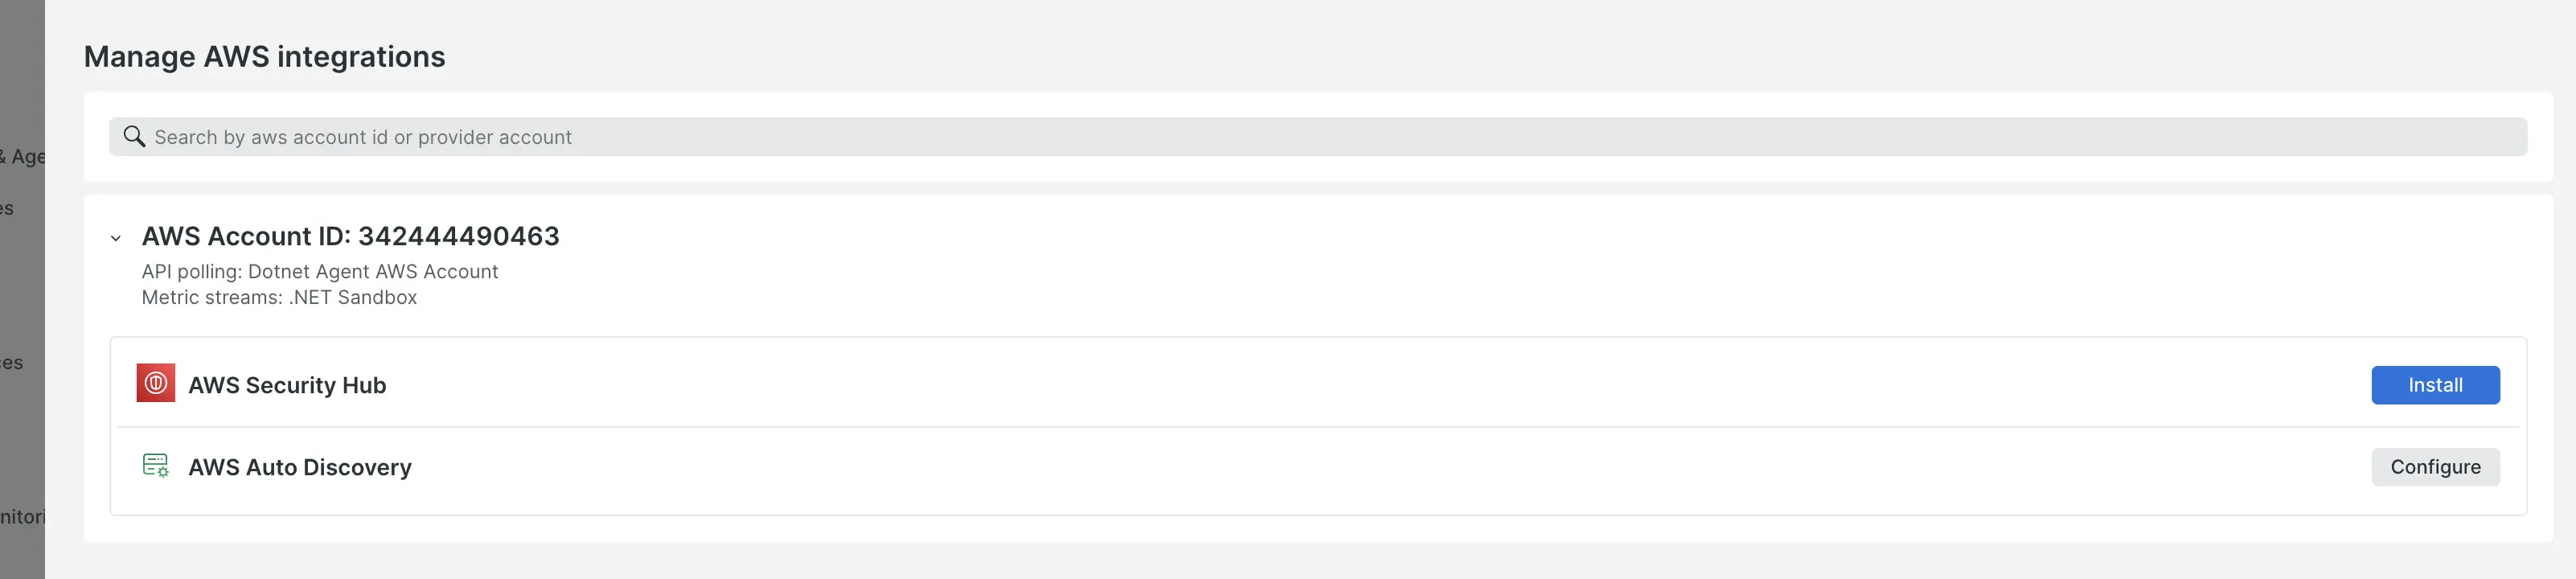
Instale a integração do Security Hub.
Procure o AWS Security Hub na lista de integrações disponíveis.
Caso ainda não esteja configurado, você verá um botão Install.
Clique em Install para iniciar o processo de configuração.
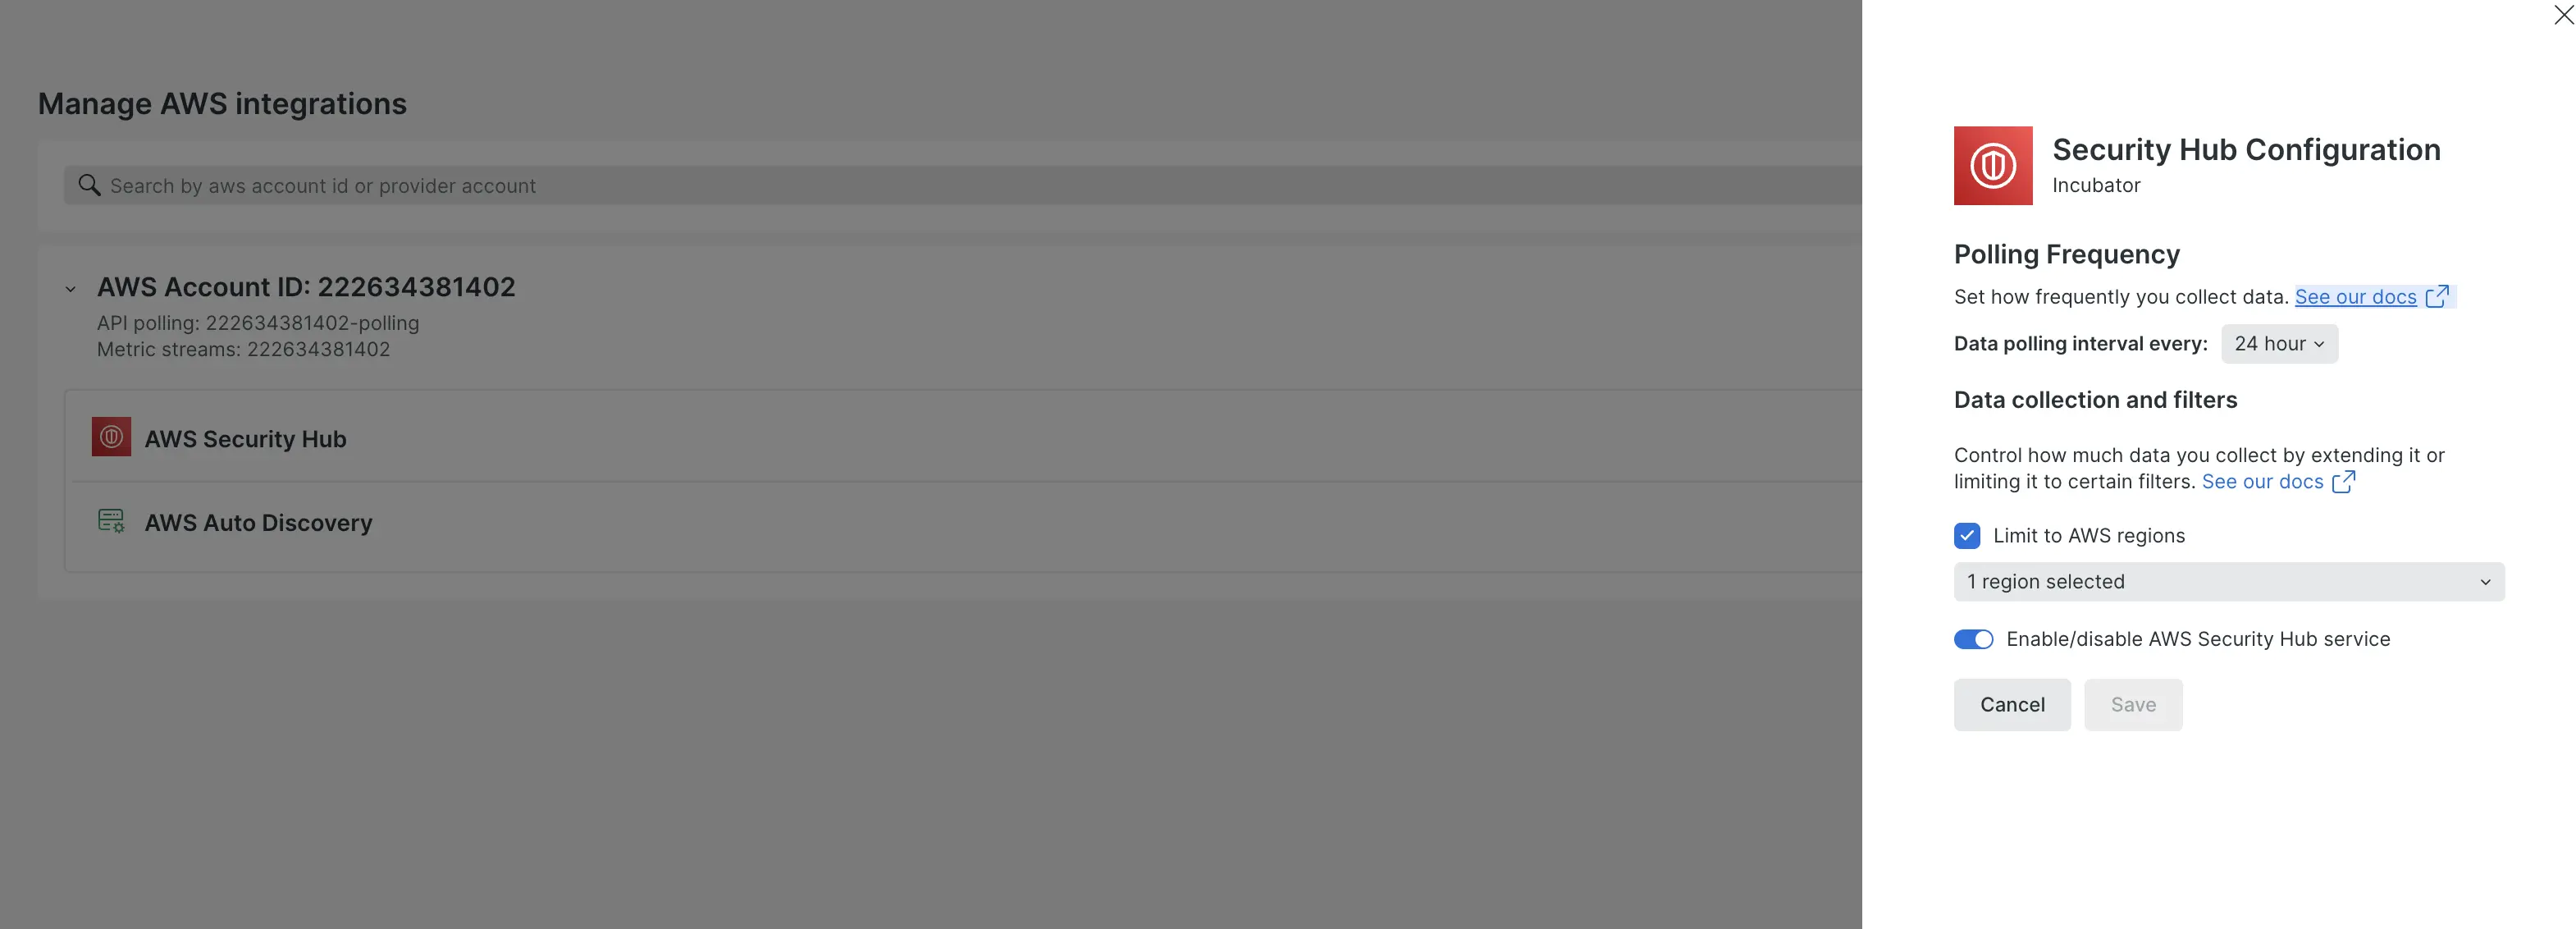
Configurar as definições do Hub de Segurança
Select your polling frequency (6, 12 or 24 hours). By default the polling frequency is 24 hours.
Choose which AWS regions to monitor. By default we monitor across all regions.
Salve sua configuração
Install & configure auto-discovery (optional but recommended)
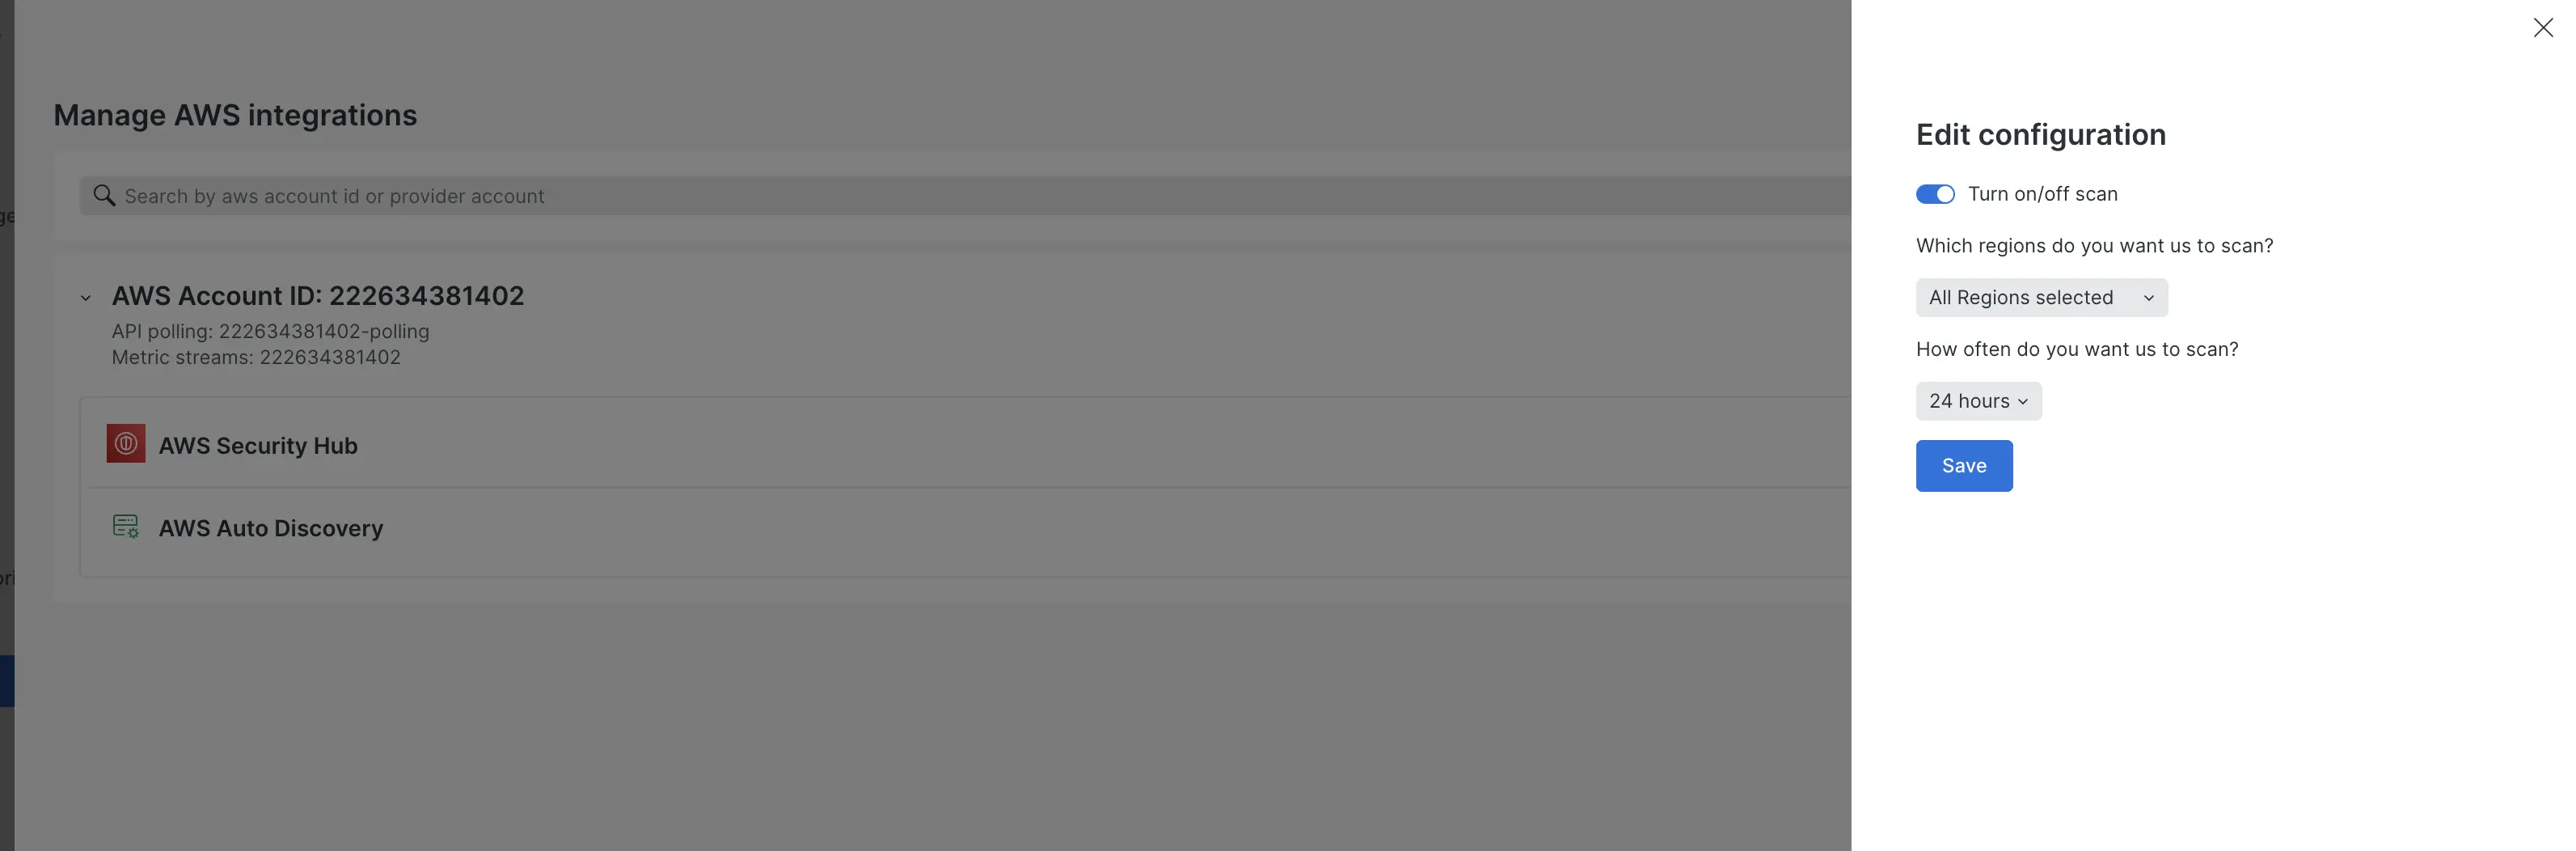
Procure por AWS Auto Discovery na lista de integrações.
Se ainda não estiver ativado, clique em Install.
Configure regional settings and scanning frequency. The default scanning frequency is 24 hours and default regional settings are all applicable.
Salve a configuração de descoberta automática.
Como funciona a descoberta automática com o Security RX Cloud
O Security RX Cloud foi desenvolvido para aproveitar os principais recursos da plataforma New Relic por meio da descoberta automática do Cloud 360:
Identificação de recursos com Cloud 360
Ao conectar sua conta da AWS e ativar a descoberta automática do Cloud 360, nosso sistema:
- Identifica automaticamente todos os seus recursos cloud (instâncias de EC2, buckets S3, banco de dados RDS, função do Lambda, etc.)
- Traz-los para a New Relic como entidade monitorada
- Obtém dados de configuração em tempo real para esses recursos.
- Monitora continuamente a busca por novos recursos à medida que seu ambiente cloud evolui.
Enriquecimento de segurança
Security RX Cloud aprimora essas entidades da seguinte forma:
- Enriquecendo-os com descobertas de segurança do AWS Security Hub.
- Fornecer informações contextuais sobre configurações incorretas
- Exibição da configuração atual dos recursos juntamente com as etapas de correção propostas.
Essa integração facilita a visualização exata do problema em um recurso e como a correção proposta o solucionará.
integração com fornecedores de CSPM
Opções do AWS Security Hub
O Security RX Cloud integra-se ao AWS Security Hub, que pode agregar resultados de diversas ferramentas de segurança:
- Serviços nativos da AWS: GuardDuty, Inspector, Config, etc.
- Ferramentas CSPM de terceiros: Qualquer ferramenta que publique resultados no Security Hub.
- Resultados de segurança personalizados: Suas próprias ferramentas de segurança que se integram ao Security Hub.
Entendendo o caminho dourado
Para obter os melhores resultados com o Security RX Cloud:
- Habilite o AWS Security Hub como seu agregador central de resultados de segurança.
- Configure suas ferramentas CSPM preferidas para publicar resultados no Security Hub.
- Use a descoberta automática do Cloud 360 para garantir que todos os recursos sejam monitorados e contextualizados.
- Defina a frequência de sondagem adequada com base nos seus requisitos de segurança.
Saiba mais sobre a integração na nuvemAWS no New Relic.
resolução de problemas problemas comuns de configuração
A integração não está exibindo dados.
Se você não visualizar resultados de segurança após a configuração:
- Verifique se o AWS Security Hub está habilitado nas regiões monitoradas.
- Verifique se suas permissões do IAM incluem acesso de leitura ao Hub de Segurança.
- Confirme se as descobertas de segurança existem no AWS Security Hub.
- Wait for the next polling cycle 24 hours depending on your settings
Auto-discovery not detecting resources
Se os recursos não estiverem sendo descobertos:
- Verifique se a descoberta automática está ativada para as regiões corretas.
- Garantir a existência de recursos nas regiões monitoradas.
- Verify your IAM role grants read access to all AWS resources in the monitored regions
- Aguarde a próxima varredura de descoberta.
For more information, navigate to Auto-discovery for AWS entities
Considerações de desempenho
- Escolha a frequência de sondagem com base nos seus requisitos de resposta de segurança.
- Monitore o uso para garantir que você esteja dentro dos seus limites de dados do New Relic.
- Considere o âmbito regional para se concentrar nos seus ambientes mais críticos.
Próximos passos
Após concluir a configuração da integração:
Consulte o guia de priorização de erros de configuração na nuvem para entender como as descobertas são pontuadas.
Saiba mais sobre a correção do fluxo de trabalho para corrigir configurações incorretas
Escolha seu fluxo de trabalho com base na sua função: