Security RX Cloud fournit une solution unifiée de gestion de la sécurité et de la posture pour rationaliser le processus de découverte, de gestion et de correction des problèmes de sécurité du cloud. Ce guide vous accompagne tout au long de la configuration de l'intégration avec AWS Security Hub.
Présentation
Security RX Cloud utilise une intégration par interrogation avec AWS Security Hub, différente de l'intégration existante basée sur les webhooks. Cette méthode d'interrogation permet une collecte de données plus complète et une meilleure intégration avec les capacités de découverte automatique de New Relic.
Prérequis
Avant de configurer Security RX Cloud, assurez-vous de disposer de :
- Un compte New Relic avec un accès Security RX et les permissions d’utilisateurappropriées
- Un compte AWS avec AWS Security Hub CSPM activé. (Si AWS Security Hub est déjà activé, il active par défaut AWS Security Hub CSPM.)
- Une clé de licence New Relic pour le compte auquel vous souhaitez envoyer des données.
Connectez votre compte AWS
Il existe deux méthodes de configuration selon que vous soyez un nouvel utilisateur ou que vous ayez déjà une intégration AWS existante avec New Relic.
Pour les nouveaux utilisateurs
Si vous connectez votre compte AWS à New Relic pour la première fois :
Accédez à la configuration d'intégration
Depuis la plateforme New Relic, accédez à Integrations & Agents, définissez le filtre de recherche sur intégration AWS Security Hub.
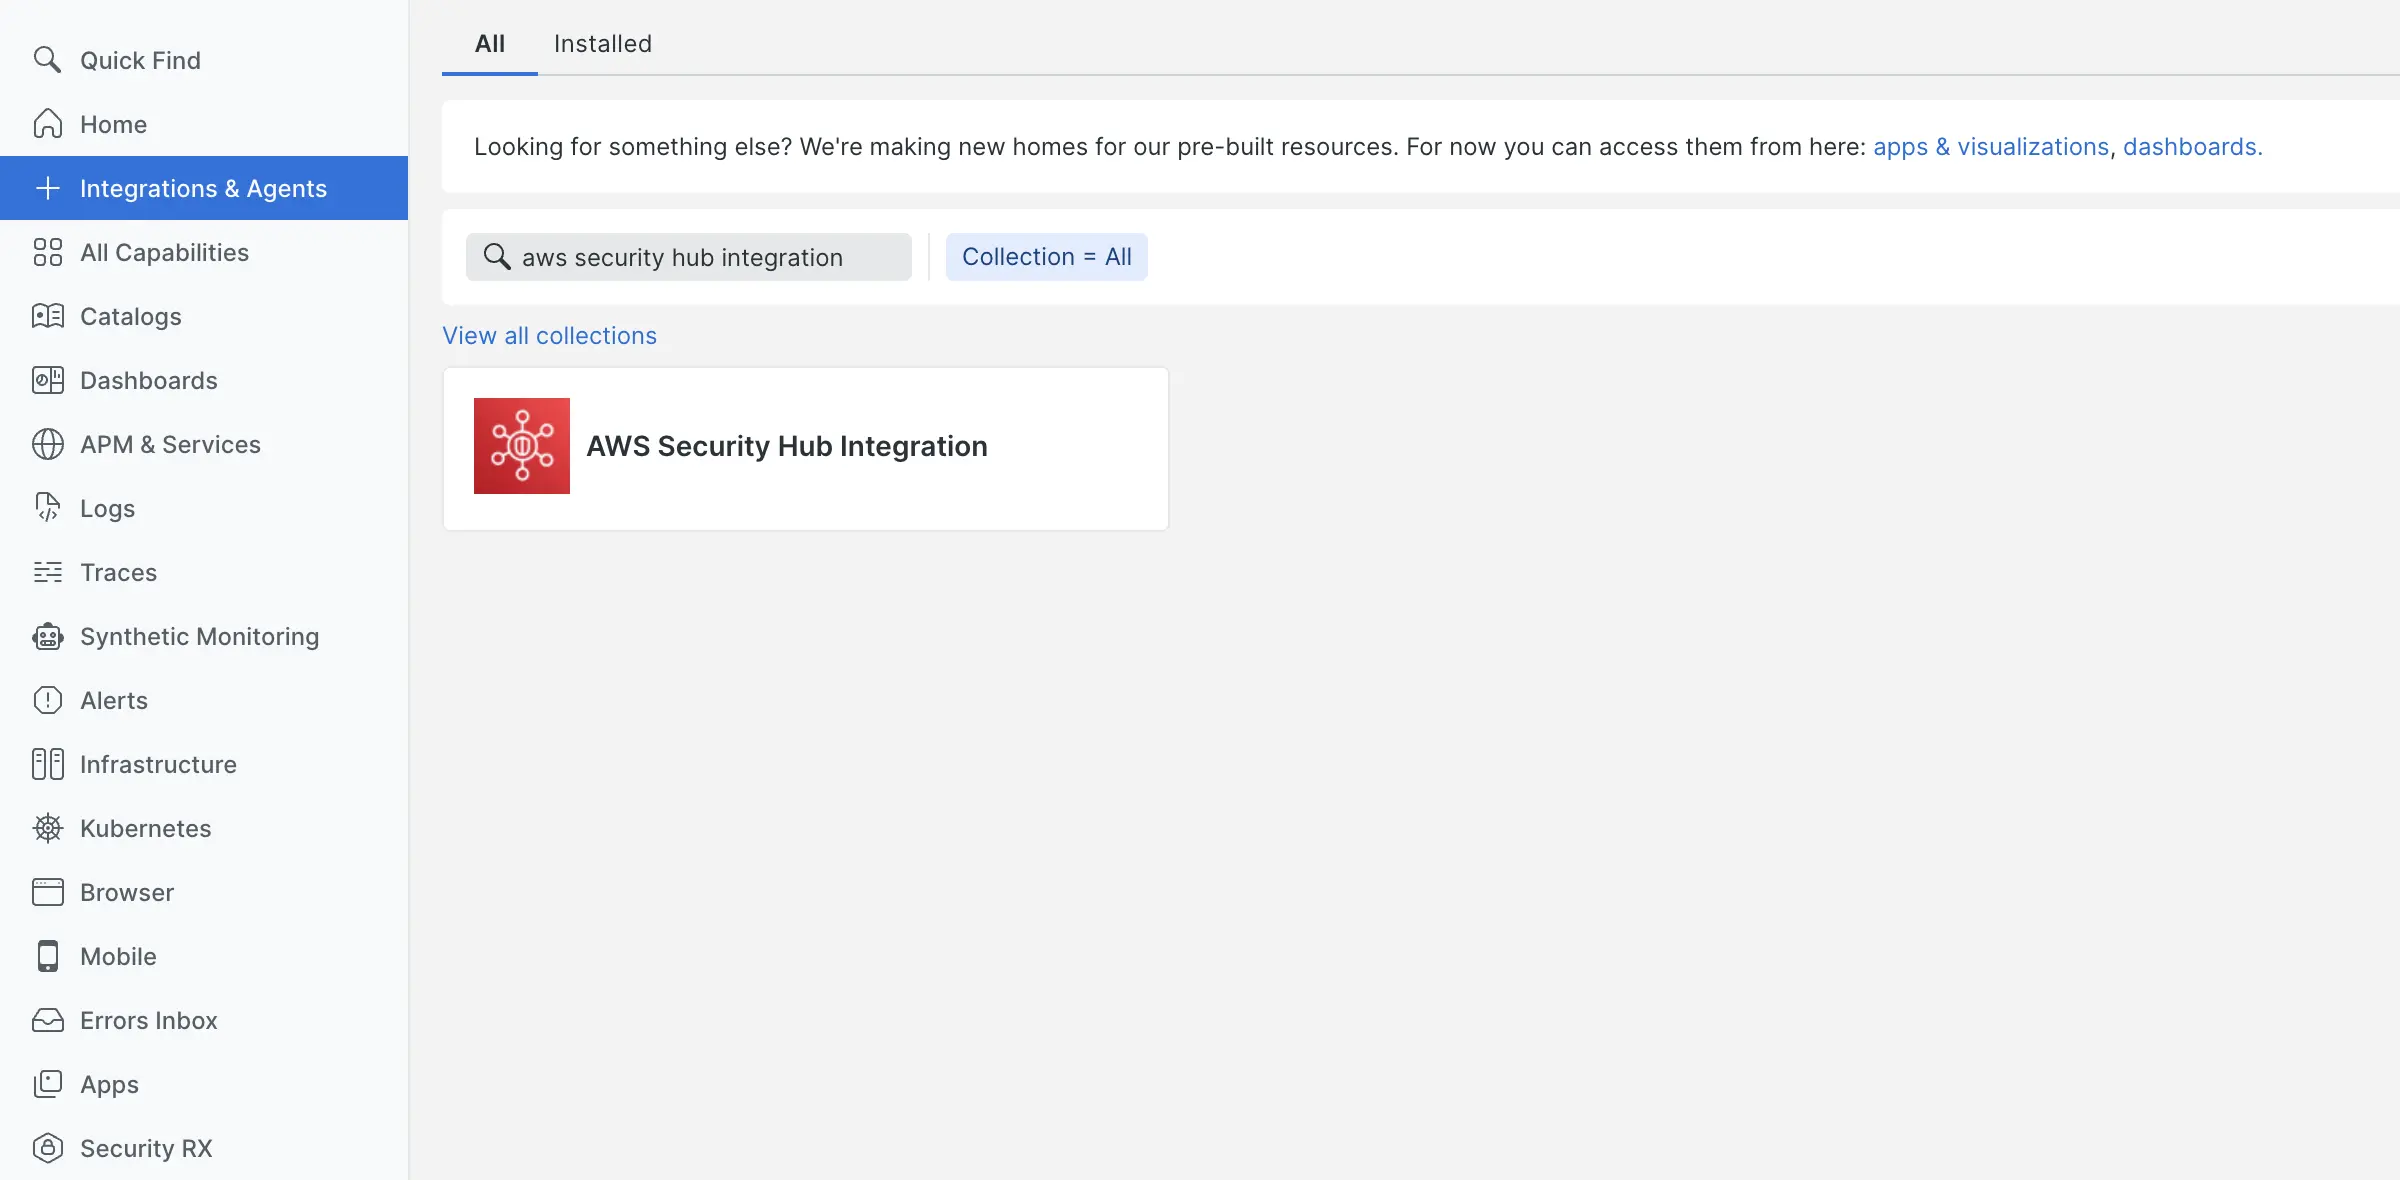
Cliquez sur Begin installation et suivez les instructions.
Pour obtenir des instructions détaillées sur l'intégration de l'interrogation de l'API, consultez notre documentation d'intégration AWS.
Choisissez la configuration de Security Hub
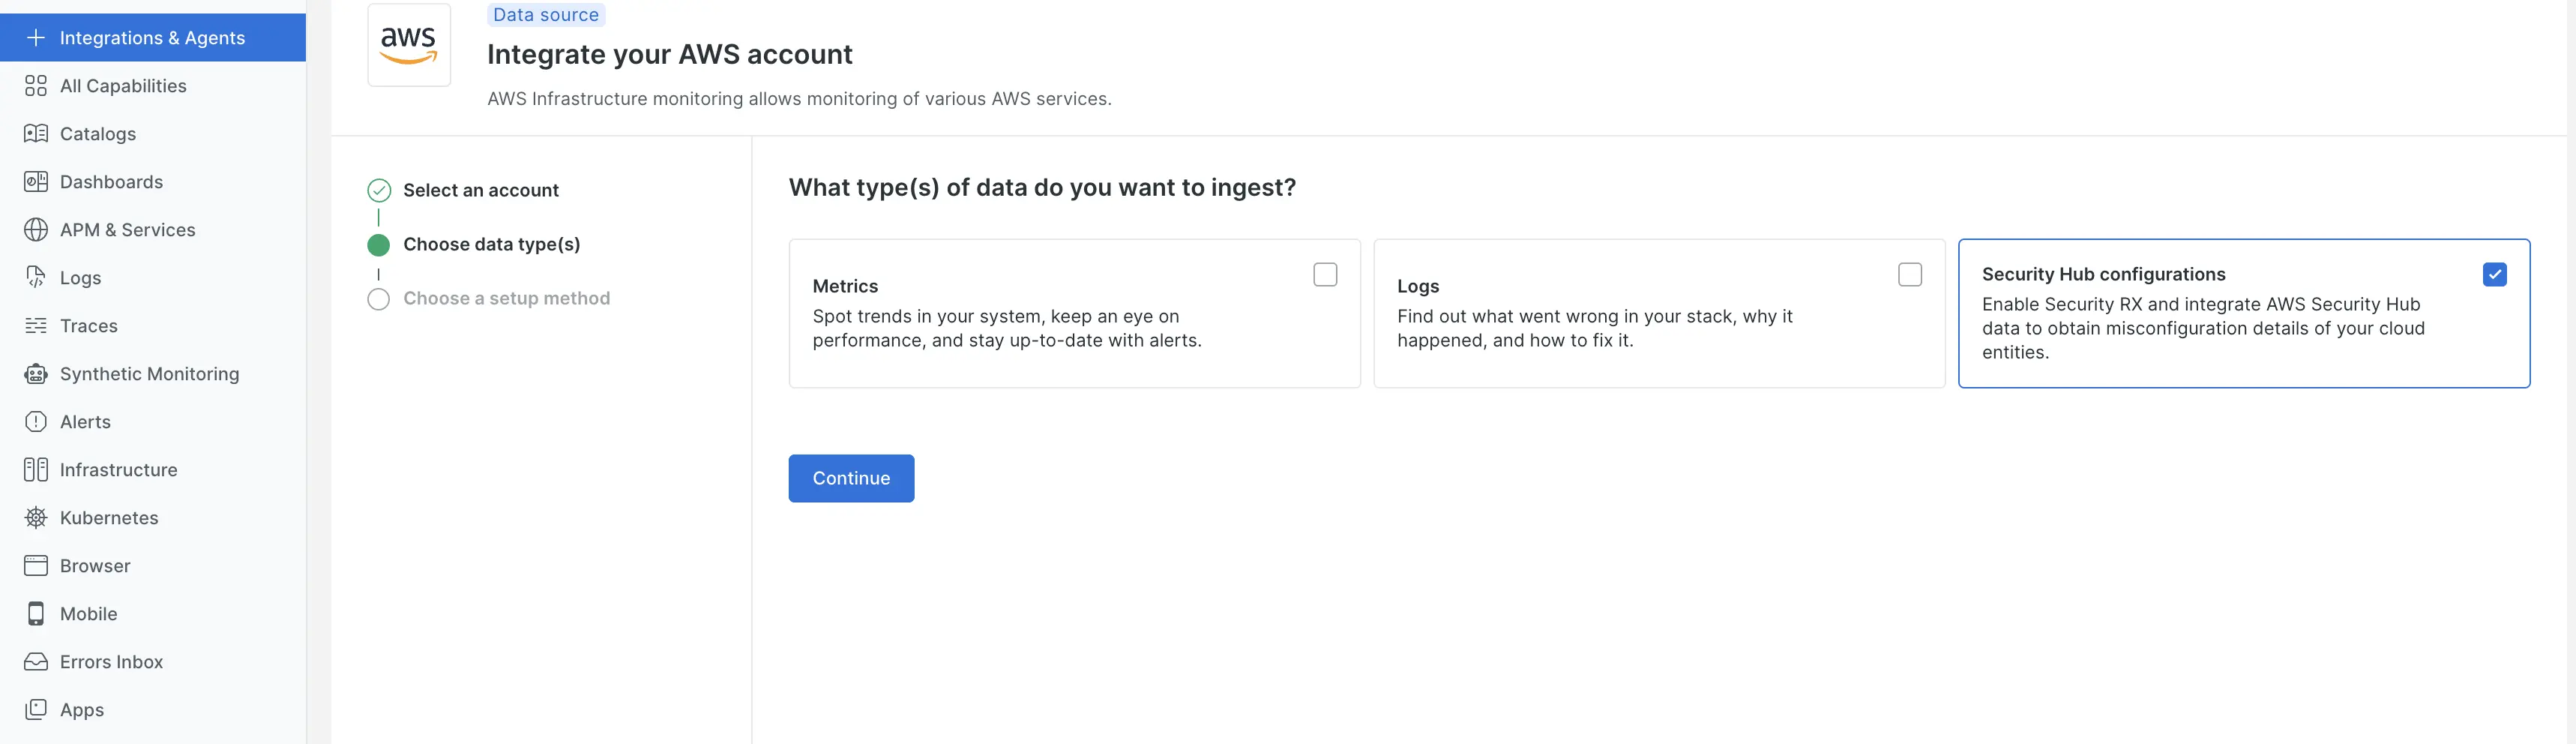
Pendant le processus de configuration, sélectionnez Security Hub configurations parmi les options d’intégration pour activer le monitoring de la sécurité cloud.
Choisissez votre méthode de configuration préférée :
- CloudFormation (recommandé pour la plupart des utilisateurs)
- Intégration manuelle (pour une configuration personnalisée)
- Terraform (pour le workflow infrastructure en tant que code)
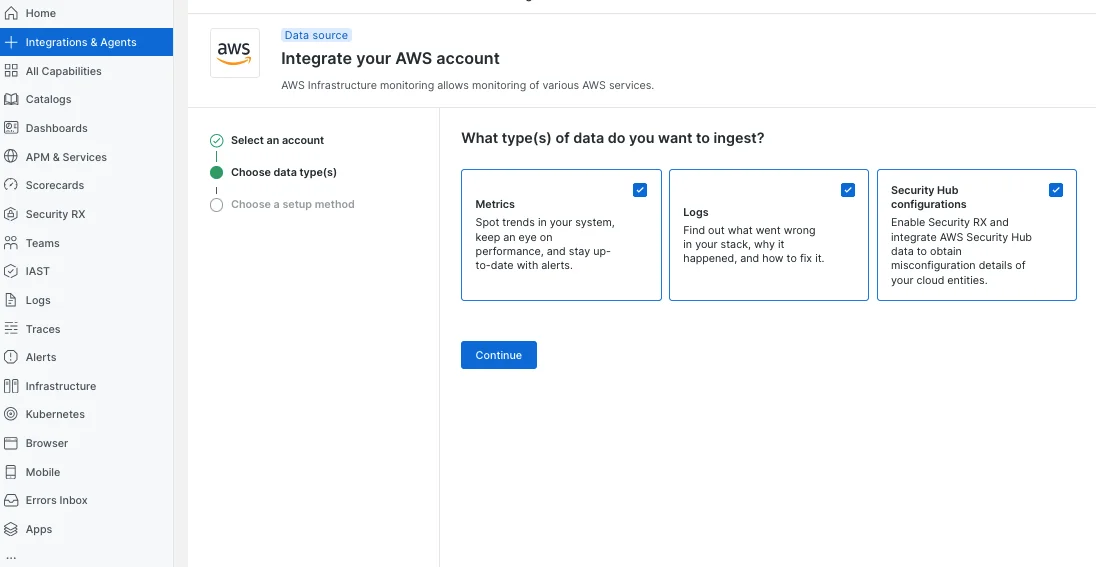
Sélectionnez la méthode de configuration parmi les options disponibles lors du processus de configuration de l’intégration AWS.
Activer l’autodécouverte (facultatif)
Lorsque vous y êtes invité, activez la découverte automatique pour identifier automatiquement les ressources cloud
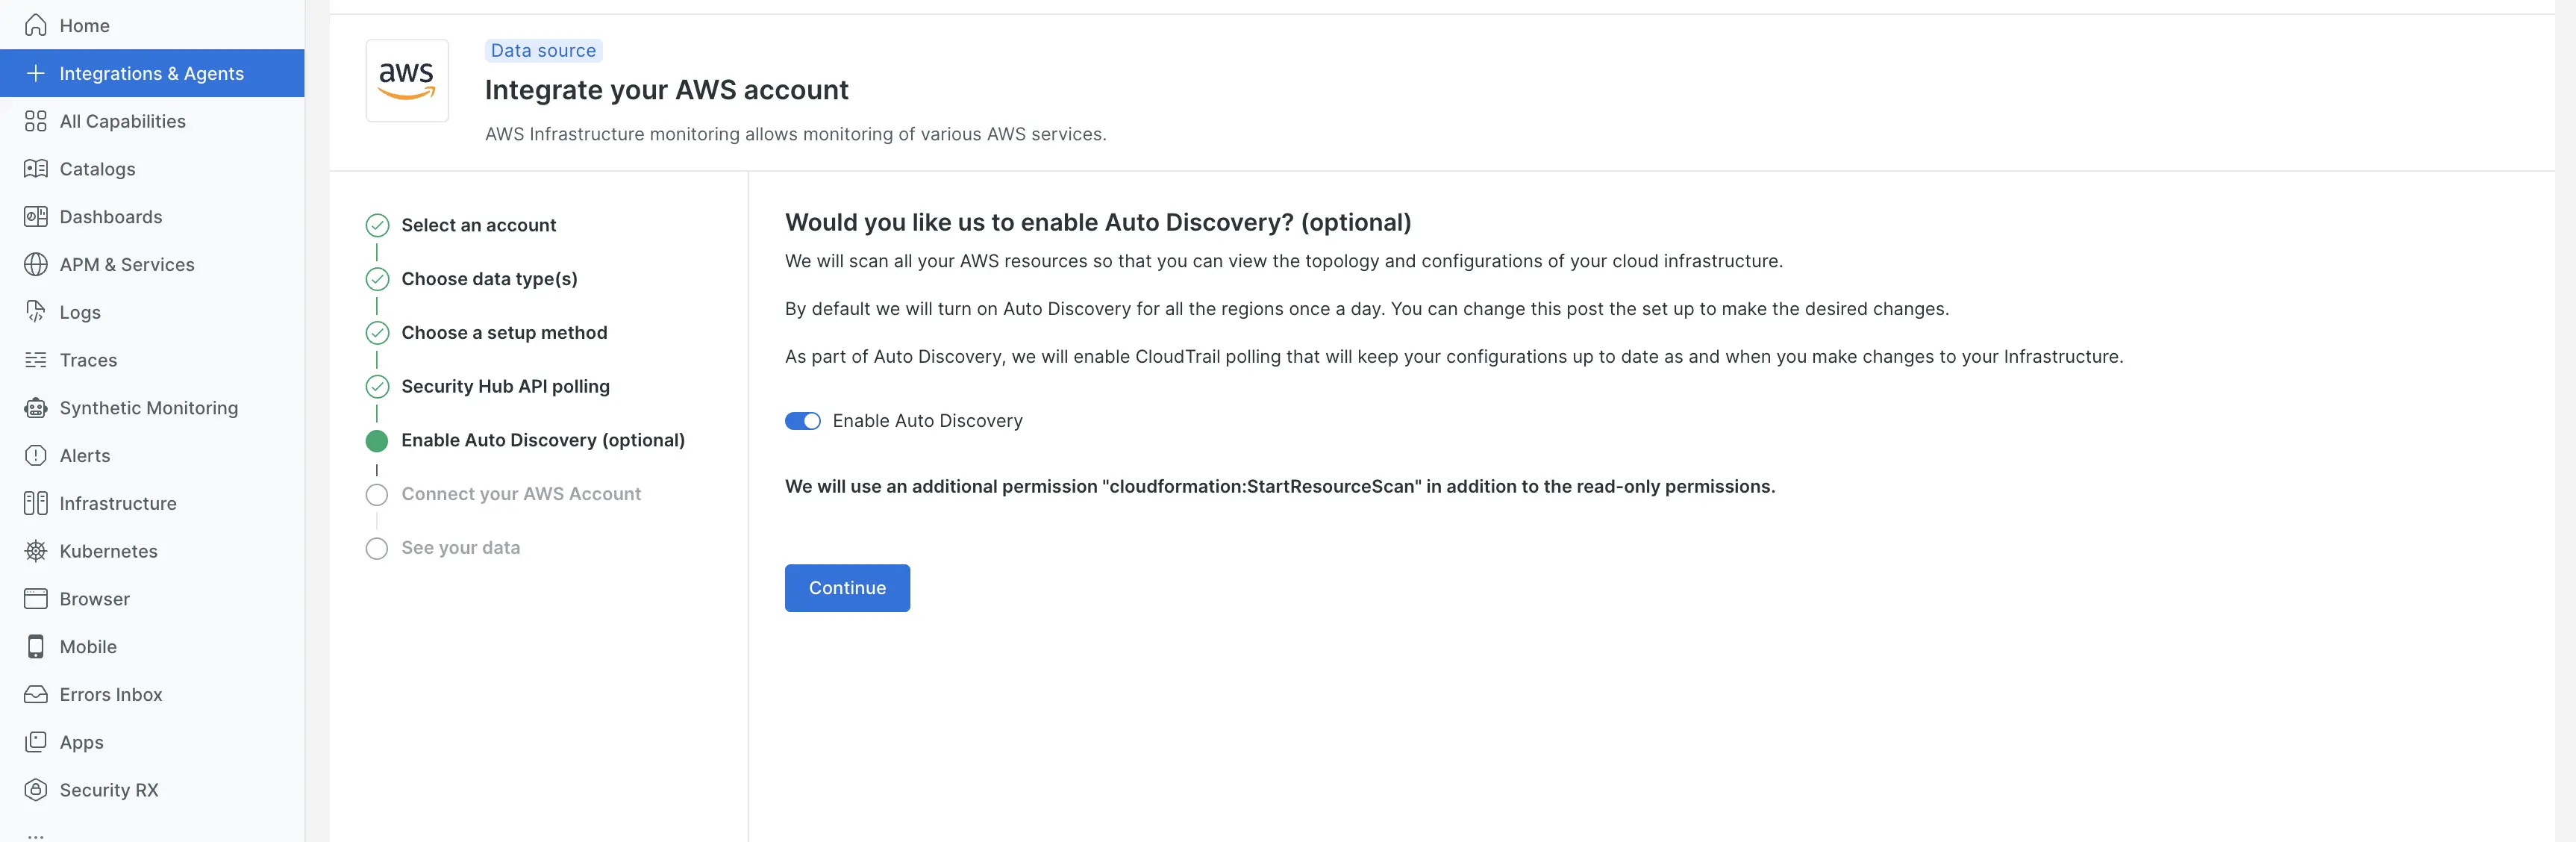
Cliquez sur Continuer
Terminez la configuration
- Suivez les étapes d'installation guidée restantes
- Si vous utilisez CloudFormation, lancez le modèle fourni dans votre compte AWS.
- Accédez à Security RX > Cloud overview (ou toute autre page cloud), vérifiez que l’intégration fonctionne en recherchant les données entrantes (il faut généralement environ 15 minutes pour que les données soient renseignées).
Pour l'intégration utilisateur AWS existante
Si votre compte AWS est déjà connecté à New Relic, vous avez deux façons d’activer Security Hub. Accédez à :
- Integrations & Agents. Une fois sur place, terminez l'intégration en optant pour les configurations de Security Hub.
- Infrastructure > AWS > Manage AWS integrations
Gestion de l'intégration des accès
Accédez à Infrastructure > AWS
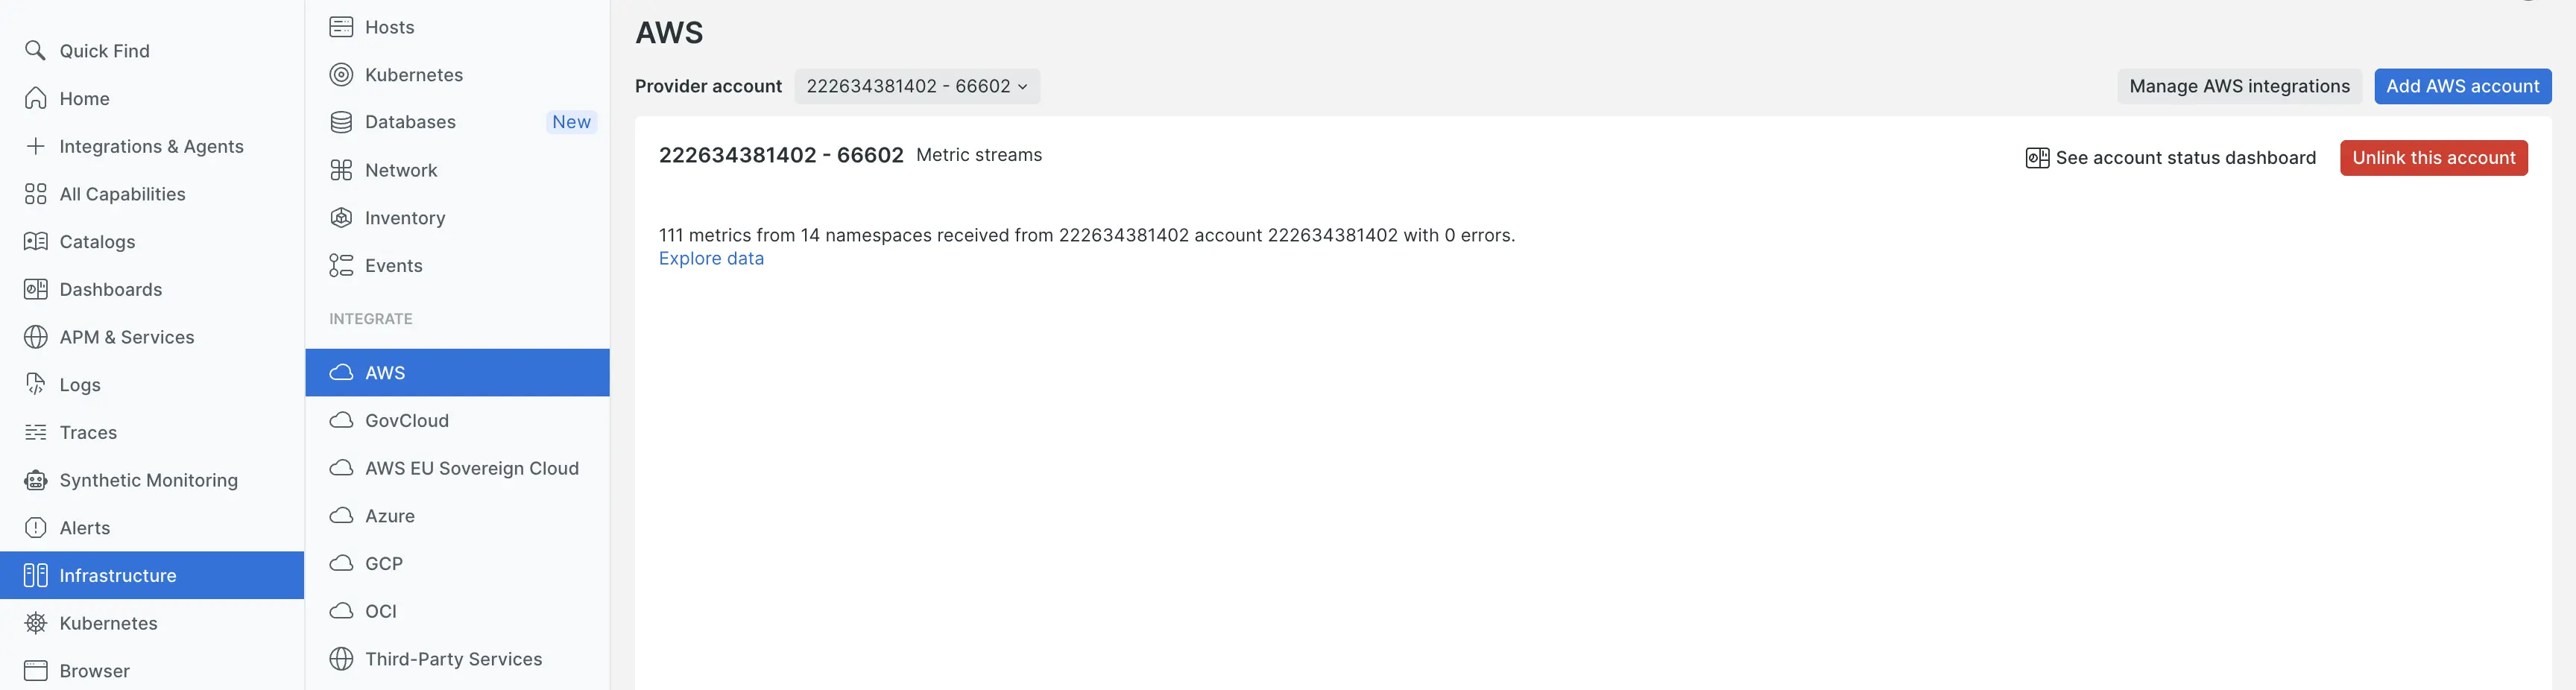
Trouvez votre intégration de compte AWS existante
Cliquez sur Manage AWS Integration
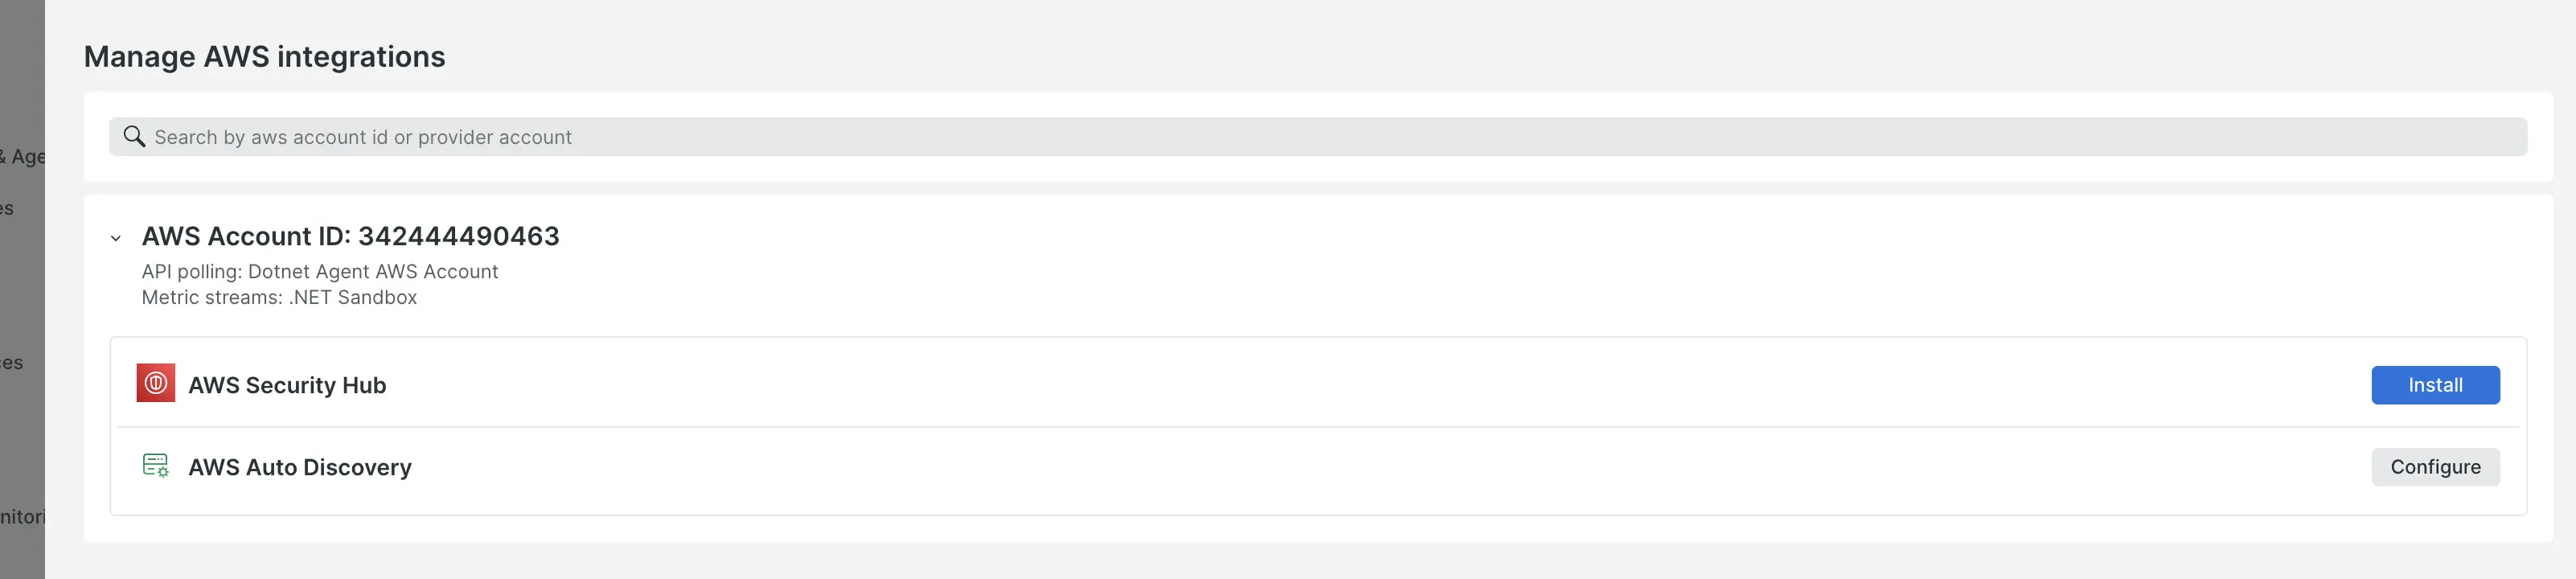
Installer l'intégration de Security Hub
Recherchez AWS Security Hub dans la liste des intégrations disponibles.
Si ce n'est pas déjà fait, vous verrez un bouton Install
Cliquez sur Install pour démarrer le processus d'installation
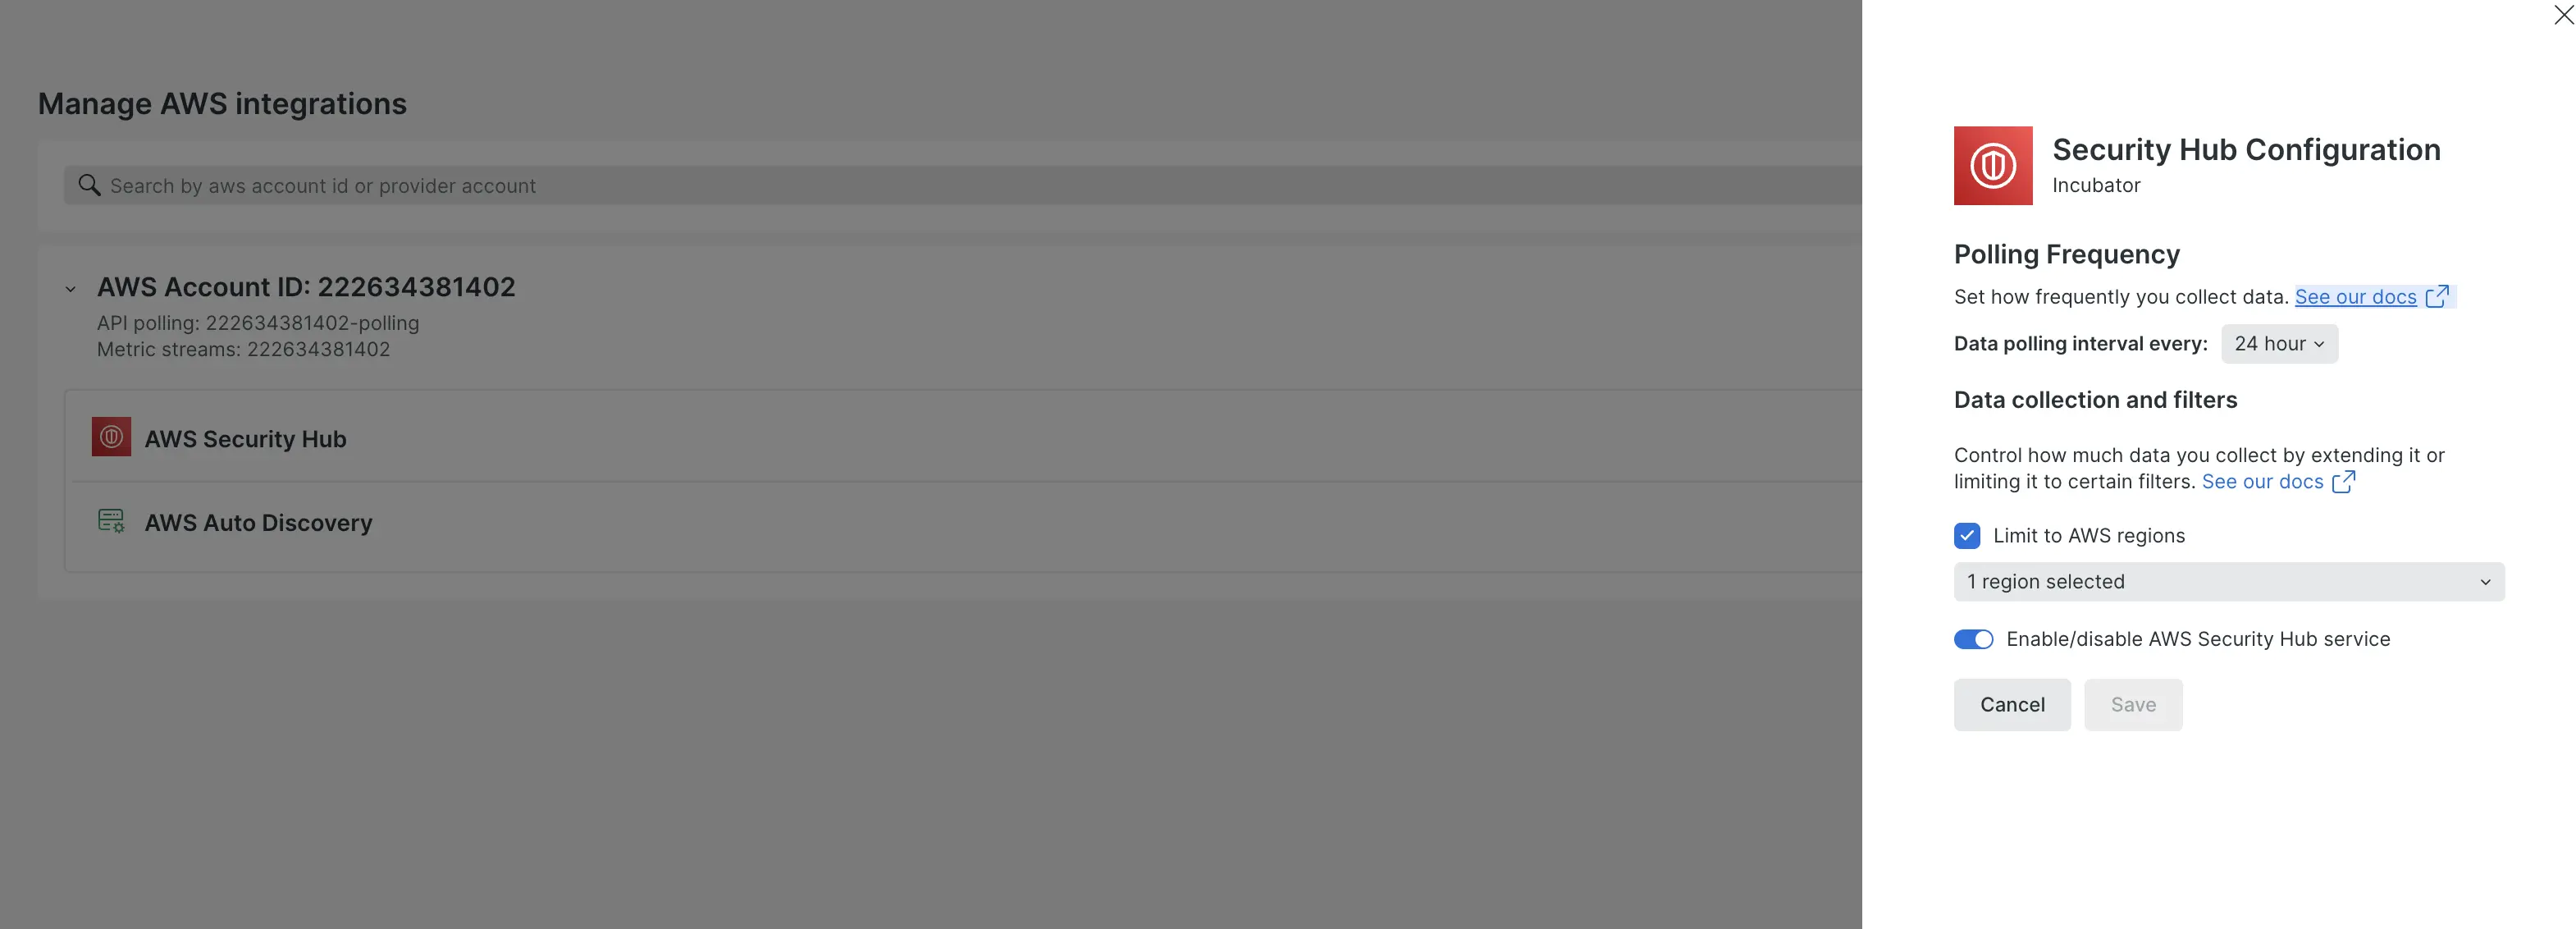
Configurer les paramètres de Security Hub
Sélectionnez votre fréquence d’interrogation (6, 12 ou 24 heures). Par défaut, la fréquence d’interrogation est de 24 heures.
Choisissez les régions AWS à monitorer. Par défaut, nous monitorons toutes les régions.
Enregistrez votre configuration
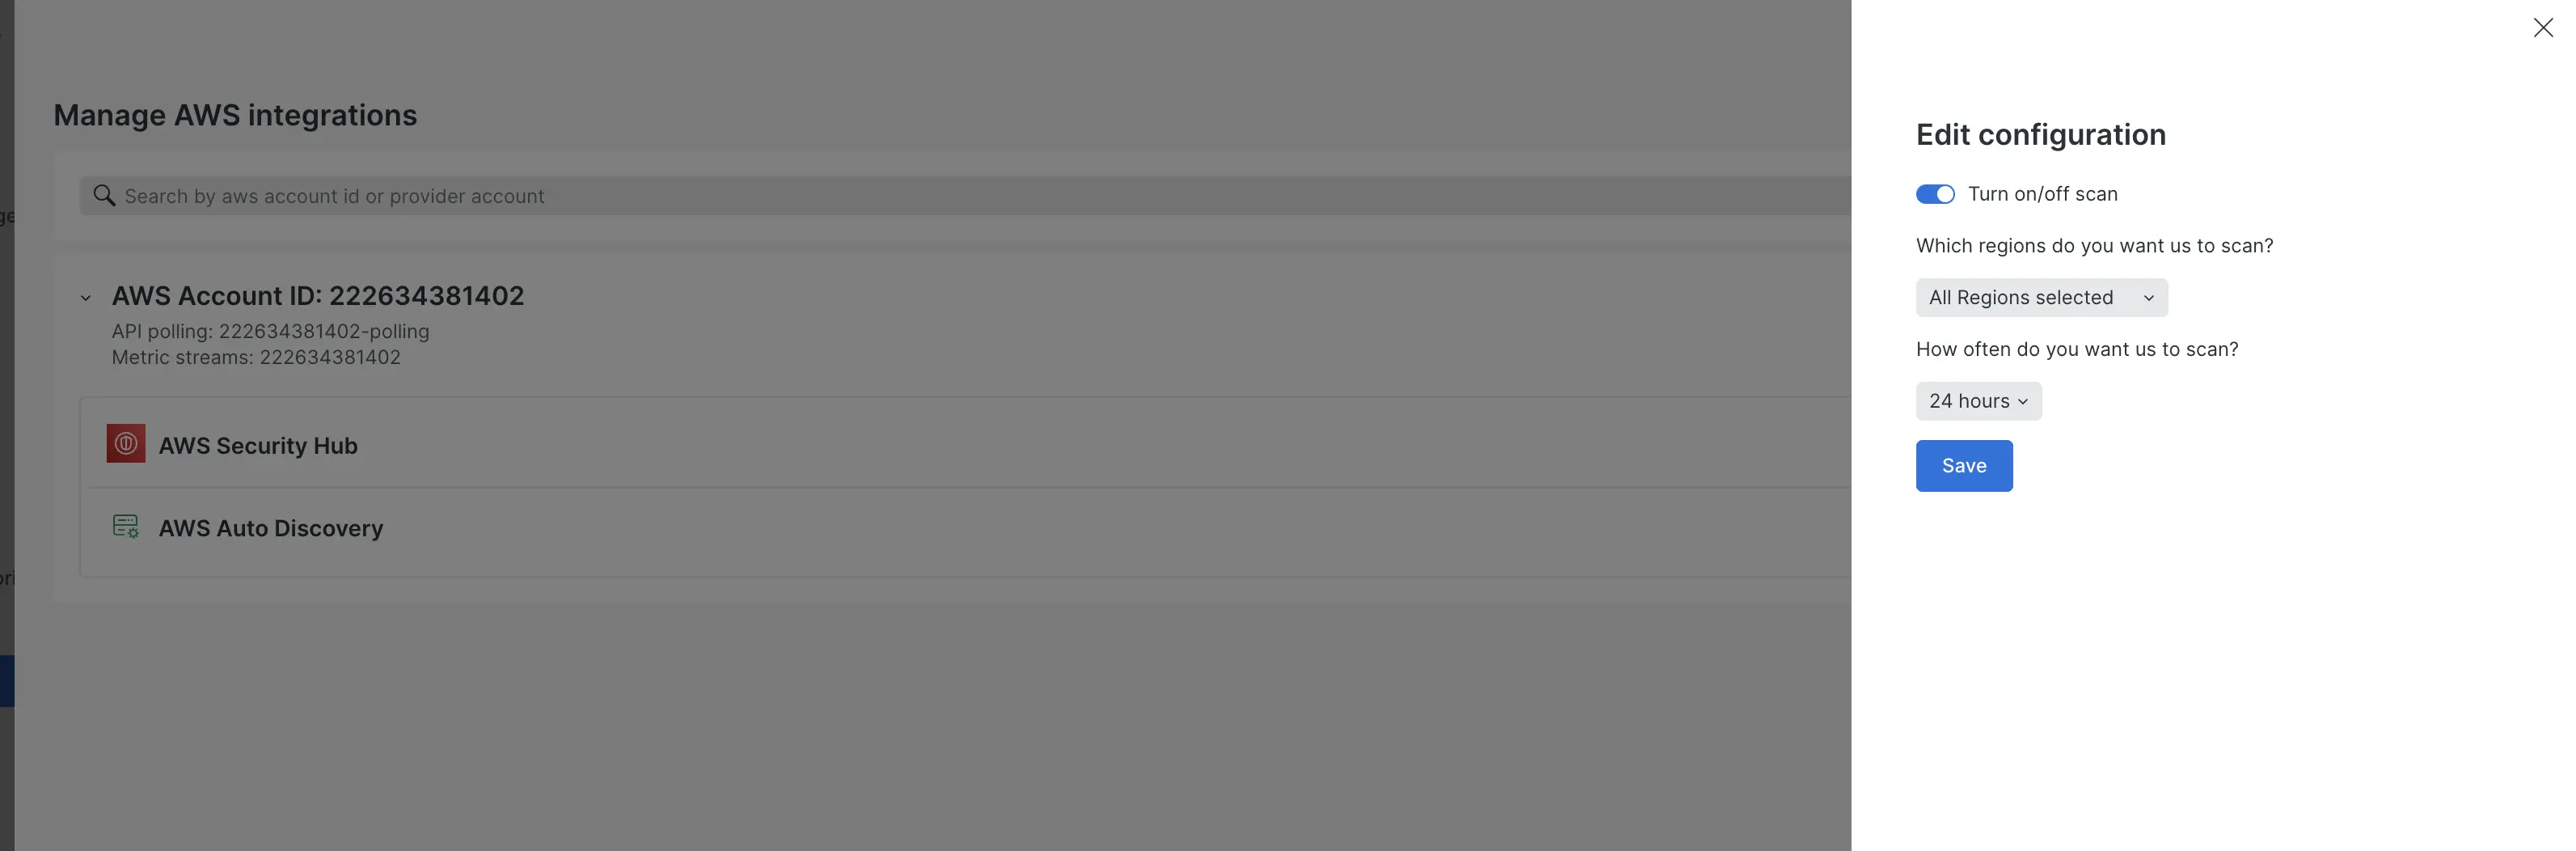
Installer & configurer l’autodécouverte (facultatif mais recommandé)
Recherchez AWS Auto Discovery dans la liste des intégrations.
Si ce n'est pas déjà fait, cliquez sur Install
Configurez les paramètres régionaux et la fréquence d’analyse. La fréquence d’analyse par défaut est de 24 heures et les paramètres régionaux par défaut sont tous applicables.
Enregistrer la configuration de découverte automatique
Comment fonctionne la découverte automatique avec Security RX Cloud
Security RX Cloud est conçu pour tirer parti des capacités de base de la plateforme New Relic grâce à la découverte automatique Cloud 360 :
Identification des ressources avec Cloud 360
Lorsque vous connectez votre compte AWS et activez la découverte automatique de Cloud 360, notre système :
- Identifie automatiquement toutes vos ressources cloud (instances EC2, buckets S3, base de données RDS, fonction Lambda, etc.)
- Les intègre à New Relic en tant qu'entité de monitoring
- Récupère les données de configuration en direct pour ces ressources
- Monitorez en permanence les nouvelles ressources à mesure que votre environnement cloud évolue.
Enrichissement de la sécurité
Security RX Cloud améliore ensuite ces entités en :
- Les enrichir avec les résultats de sécurité d'AWS Security Hub
- Fournir des informations contextuelles sur les erreurs de configuration
- Affichage de la configuration actuelle des ressources ainsi que des étapes de correction proposées
Cette intégration permet de voir facilement et précisément ce qui ne va pas avec une ressource et comment la solution proposée y remédiera.
intégration avec les fournisseurs CSPM
options AWS Security Hub
Security RX Cloud s'intègre à AWS Security Hub, qui peut agréger les résultats provenant de plusieurs outils de sécurité :
- Services natifs AWS: GuardDuty, Inspector, Config, etc.
- Outils CSPM tiers: tout outil qui publie des résultats sur Security Hub
- Résultats de sécurité personnalisés: Vos propres outils de sécurité qui s’intègrent à Security Hub
Comprendre le chemin d'or
Pour des résultats optimaux avec Security RX Cloud :
- Activez AWS Security Hub comme agrégateur central des résultats de sécurité
- Configurez vos outils CSPM préférés pour publier les résultats sur Security Hub.
- Utilisez la découverte automatique de Cloud 360 pour garantir que toutes les ressources sont monitorées et contextualisées.
- Définissez une fréquence d'interrogation appropriée en fonction de vos exigences de sécurité.
Découvrez-en plus sur l'intégration cloudAWS dans New Relic.
problèmes de configuration courants
L'intégration n'affiche pas les données
Si vous ne voyez aucun résultat de sécurité après l'installation :
- Vérifiez que AWS Security Hub est activé dans vos régions de monitoring.
- Vérifiez que vos autorisations IAM incluent l'accès en lecture à Security Hub.
- Vérifiez que les résultats de sécurité sont bien présents dans AWS Security Hub.
- Attendez le prochain cycle d'interrogation de 24 heures selon vos paramètres
La découverte automatique ne détecte pas les ressources
Si les ressources ne sont pas découvertes :
- Vérifiez que la découverte automatique est activée pour les régions appropriées.
- S'assurer que des ressources existent dans les régions de monitoring
- Vérifiez que votre rôle IAM accorde un accès en lecture à toutes les ressources AWS dans les régions monitorées
- Attendez le prochain scan de découverte
Pour plus d'informations, accédez à Découverte automatique pour les entités AWS
Considérations relatives aux performances
- Choisissez la fréquence d'interrogation en fonction de vos exigences de réponse en matière de sécurité.
- Monitorez l'utilisation pour vous assurer que vous respectez les limites de données de New Relic.
- Envisagez une portée régionale pour vous concentrer sur vos environnements les plus critiques.
Prochaines étapes
Une fois la configuration d'intégration terminée :
Consultez le guide de priorisation des erreurs de configuration du cloud pour comprendre comment les résultats sont évalués.
Découvrez le processus de correction des erreurs de configuration.
Choisissez votre workflow en fonction de votre rôle :